99个国家收到警告,泰国提高警惕
2026年11月11日,泰国政府与苹果公司举行会谈。此前,一轮雇佣间谍软件警告已通知99个国家的用户,其中包括两名知名泰国反对派领导人。数字经济与社会部计划于11月12日与科技和电信企业举行更广泛的会谈,官员还表示,可为担心遭到监控的人检查设备。
目录
苹果于10月29日发出最新一轮通知。自2021年以来,该公司的警告计划已覆盖150多个国家的用户;这一累计数字涵盖每年多轮警告。最新一轮涉及99个国家,而更大的数字反映的是该计划迄今的覆盖范围。
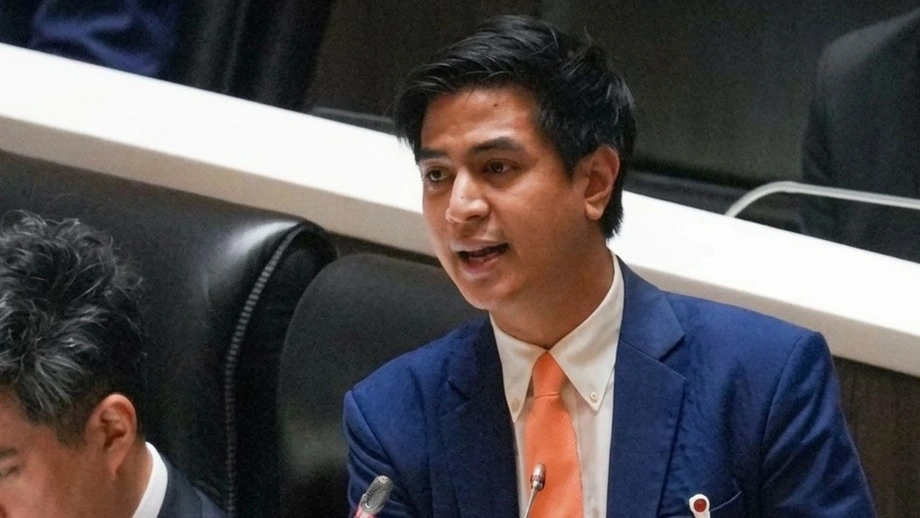
人民党党魁纳塔蓬·伦潘亚武和民主党党魁阿披实·维乍集瓦于11月3日披露收到警告,并在次日于国会提出相关担忧。反对派准备在定于12月7日至11日举行的不信任辩论中质询18名部长,两人希望了解是否存在国家监控行为。
苹果称,这些通知是关于个人遭到定向攻击的严重警告。该公司在2026年8月13日发布的威胁通知指南中表示,通知完全依据苹果自身的威胁情报和调查结果。这些警告针对的是以特定个人为目标的复杂攻击,目标对象往往因其工作或公众身份而被盯上。
公开信息仍未解答几个关键问题:泰国有多少人收到警报、攻击是否得手、涉及哪种间谍软件,以及谁在指挥相关行动。泰国当局尚未公布用户受到确切损害的消息;民主党一名发言人则表示,阿披实的手机未遭入侵。苹果正准备向泰国用户提供更多信息和防护建议。
苹果警告意味着什么
苹果的警告系统面向一小部分人群,他们正面临成本异常高昂、技术高度复杂的监控企图。记者、活动人士、政界人士和外交官都曾是此类软件的攻击目标。苹果表示,大多数苹果用户永远不会遭遇此类攻击。
苹果在官方指南中解释了其评估的可靠程度:
尽管我们的调查永远无法达到绝对确定,但苹果威胁通知是高置信度警报,表明用户遭到了雇佣间谍软件的定向攻击,应当严肃对待。
在与泰方的会谈中,苹果解释说,技术元数据表明有人试图发起攻击,因此公司向可能受影响的账户发出警告。元数据是有关活动或通信的技术信息,不一定包括消息内容本身。
数字经济与社会部长猜猜诺·奇达乔起初建议用户采取预防措施,例如谨慎使用公共网络,并选择可信赖的维修服务。国际特赦组织科技部门(Amnesty Tech)研究员丽贝卡·怀特和差那提·塔提亚卡伦翁对此提出质疑,称这类警报涉及先进的定向攻击,并非日常上网时的普通失误。
因此,实际应对措施不只是改变上网习惯。苹果建议收到警告的人加强设备防护并寻求专家协助。公司对触发警报的具体条件予以保密,因为公开这些信息可能帮助间谍软件开发者改变手法、逃避侦测。
间谍软件如何在无需点击的情况下发动攻击
雇佣间谍软件是商业开发的监控技术,用于实施定向入侵。苹果表示,这类攻击可能耗资数百万美元,而且攻击工具的有效期很短,因为一旦漏洞被发现并修复,开发者就需要寻找新方法。
零点击攻击可利用设备漏洞,在机主没有打开链接、下载文件或采取其他操作的情况下入侵设备。攻击者会利用处理传入信息的软件漏洞发起攻击,不必像常见的网络陷阱那样诱骗人们点击链接。
苹果的指南提到,历史上曾出现与国家行为体有关、成本极高的攻击,包括由私人公司代其开发间谍软件的情况。指南以NSO集团开发的“飞马”(Pegasus)为例。苹果不会将其通知归因于特定攻击者或地区。
泰国官员称,尚未确定最新警告涉及的软件。部长解释说,提及“飞马”是为了说明威胁的严重性和性质。多伦多大学公民实验室(Citizen Lab)主任罗纳德·迪伯特也指出,相关商业市场范围更广:他的研究机构已发现涉及约12家公司的间谍软件滥用案例。
市场上的工具并非只有“飞马”。公民实验室曾另行调查2025年Paragon公司的“石墨”(Graphite)间谍软件涉及记者苹果设备的案件。因此,泰方需要先检查技术证据,再确定调查是否应聚焦某一特定产品。
反对派领导人要求政府作出保证
11月4日,纳塔蓬和阿披实在国会提出此事,询问政府或安全机构是否曾将他们的手机作为攻击目标。纳塔蓬质疑,掌权者是否利用其控制的机制阻挠或恐吓反对派。阿披实则要求政府保证不会进行非法监控或侵犯个人权利。
国防部发言人素拉桑·孔西里表示,安全机构不使用间谍软件,也没有采购此类软件的需要。他说,获取政界人士的秘密或侵入其数据不属于军方职责。
政府发言人艾卡博·皮安皮瑟也否认国家参与其中。他表示,本财年和上一财年均未拨款采购“飞马”软件。
警告发出之际,反对党正推动一项动议,计划于12月7日至11日质询18名部长。国际特赦组织科技部门负责监控技术和人权事务的研究员兼顾问怀特表示,这一时间点很可能只是巧合。苹果是在侦测到威胁后分批发出警告,并不遵循固定的年度时间表。
怀特提到,8月曾有一轮警告覆盖近100个国家的用户。负责领导多伦多大学公民实验室的迪伯特也说,最新一轮警告涉及多个国家的收件人,其中包括一名德国部长和德国公民社会成员。
泰国有记录在案的监控历史
公民实验室此前记录显示,2020年10月至2021年11月期间,泰国至少有30起经取证确认的“飞马”感染事件。该研究由iLaw和DigitalReach参与开展,国际特赦组织安全实验室还对其中一部分早期案例进行了独立核查。
早期感染事件影响了与泰国民主运动有关的人士。这段历史有助于解释反对派领导人为何要求调查,也说明保留技术证据对当前应对工作至关重要。
数字取证是对设备留下的记录和痕迹进行检查。研究人员可以查找恶意软件、可疑连接和可能的数据传输迹象。迪伯特表示,要确定相关活动发生的时间,需要进行更深入的检查。
对政界人士、记者或活动人士来说,风险还会波及与他们通信的人。手机可能存有保密联系人、调查相关讨论以及国会监督工作的计划。在专家检查设备期间,保护这些通信是当务之急。
影响泰国应对工作的关键日期
从苹果发出国际警告,到反对派领导人公开披露消息,再到政府讨论国家层面的防范工作,泰国的应对行动历时数周逐步展开。
- 2026年10月29日:苹果向99个国家的目标用户发出威胁通知。
- 11月3日:纳塔蓬和阿披实披露收到警告。
- 11月4日:两名反对派领导人在国会提出担忧;国防部否认安全机构使用间谍软件。
- 11月10日:猜猜诺宣布计划与苹果会谈,并称预计下周将公布更明确的国家应对方案。
- 11月11日:数字经济与社会部和国家网络安全局与苹果讨论相关警报。
- 11月12日:官员计划与平台、软件、硬件和电信企业举行更广泛的会谈。
- 12月7日至11日:反对派原定就18名部长举行辩论。
在国家安全委员会讨论后,总理阿努廷·查恩维拉恭指示数字经济与社会部及相关机构评估日益加剧的全球网络威胁,并制定应对措施。
该部还计划与谷歌讨论安卓用户可能面临的威胁。11月11日的会议聚焦苹果;更广泛的会谈旨在让其他操作系统、科技供应商和网络运营商也参与应对工作。
如何安全核实警报
苹果会通过iPhone锁定屏幕和“设置”中的警报,以及发送至用户Apple账户关联邮箱地址的电子邮件,推送威胁通知。用户登录后,Apple账户页面顶部也会显示通知横幅。通知的显示方式可能因设备型号和软件版本而异。
收件人可以自行前往account.apple.com并登录,以核实警告。真实通知会显示在账户页面顶部。这样,用户无需点击警告消息中的链接,也能核实这类令人担忧的信息。
苹果的官方指南明确说明,哪些要求应引起警惕:
苹果威胁通知绝不会要求用户点击链接、打开文件、安装应用或描述文件,也不会要求用户通过电子邮件或电话提供Apple账户密码或验证码。
泰国国家网络安全局也发出类似警告,提醒公众提防诱骗点击、安装应用、提供密码或账户验证码的虚假警报。真实安全事件引发的公众关注,可能给不法分子冒充可信公司制造可乘之机。
对于真实警报,苹果建议开启“锁定模式”并寻求专家支持。“锁定模式”会限制设备的部分功能,以减少高度复杂攻击的可乘之机。苹果还建议,有充分理由认为自己遭到定向攻击的人,即使没有收到通知,也可以考虑开启该模式。
收件人可前往何处检查设备
泰国国家网络安全局表示,担心受到影响的收件人可以联系泰国计算机紧急应变小组(ThaiCERT),协调设备检查,或向可信赖的外部专家寻求帮助。相关工具可用于检查可疑软件、系统日志,以及可能与攻击者有关的连接。
调查人员可以查找设备是否连接过命令与控制服务器,通常简称为C2。这类系统用于向受感染设备发送指令或接收其信息。专家还可以检查手机访问过的互联网地址,以及表明信息可能已从设备传出的痕迹。
检查范围和结果取决于设备上仍留存的记录和证据。迪伯特建议收件人保留设备,避免在专家检查前将其清除,以便调查人员尽可能找到有用痕迹。
苹果推荐Access Now的数字安全求助热线,该热线每周7天、每天24小时提供紧急援助。外部机构可以根据个人情况提供建议,而苹果仍对其发出特定警告所依据的信息保密。
需要常规设备支持的人也可以前往苹果零售店。若怀疑遭到间谍软件定向攻击,ThaiCERT、可信赖的取证专家和数字安全求助热线可提供更有针对性的安全协助。
泰国扩大对银行和通信系统的检查
政府的应对措施不局限于个人iPhone。猜猜诺表示,官员正在检查银行、健康信息,以及公众赖以沟通的通信系统所面临的风险。
部长表示,泰国银行业已与国家网络安全局合作,目前成功抵御了正在评估的威胁。针对海外攻击的初步审查也未发现泰国与血液有关的健康信息受到影响。官员称,监测工作将继续进行。
数字经济与社会部副部长南·汶提达·颂猜表示,根据国家安全委员会的指导,通信基础设施需要达到四级应急准备标准中的最高级别。准备工作既涵盖本地事件,也包括全国各地同时发生的紧急情况。
预计电信运营商将在苹果会谈所在的一周内提交准备情况报告。虽然运营商已依法承担应对紧急情况和灾害的准备义务,但该部希望根据不断变化的网络威胁更新相关计划。
南表示,各机构和私营系统所有者需要检查防火墙及其他安全工具,并及时向国家网络安全局报告异常情况。网络监控存在技术局限:正常流量和携带隐藏恶意软件的流量可能通过同一通信系统传输。
对普通用户而言,苹果的建议仍然实用:安装最新软件更新,使用设备密码或生物识别保护,启用双重认证和“失窃设备保护”,并使用强度高且不重复的密码或通行密钥。苹果还建议从App Store安装应用,避免打开陌生发件人发送的链接或附件。
要点
- 苹果10月29日发出的这轮警告覆盖99个国家的用户;自2021年以来,其通知计划已覆盖150多个国家。
- 泰国反对派领导人纳塔蓬·伦潘亚武和阿披实·维乍集瓦披露收到警报,并要求政府说明是否存在监控行为。
- 苹果称,其警告是基于高置信度评估,认定个人遭到雇佣间谍软件攻击后发出的通知。
- 泰国政府和国防部发言人否认国家参与其中。
- 泰国于2026年11月11日与苹果举行会谈,并计划于11月12日与更多业界企业讨论。
- 收件人可通过Apple账户核实警报、开启“锁定模式”并寻求专家帮助。
- ThaiCERT可协调设备检查;检查前保留手机有助于保存证据。
- 泰国也在审查电信、银行及其他数字系统的防范能力。