恶意附件使手机和电脑面临风险
马来西亚通信监管机构警告称,通过WhatsApp发送的可疑ZIP文件、附件和链接可能泄露个人信息、允许未经授权的访问,并使用户面临账号被接管的风险。一份日期为2026年11月4日的安全通告称,犯罪分子会冒充熟人或可信机构,诱使收件人打开文件或点击链接。
目录
根据最初发布的消费者警示,马来西亚估计有3230万用户使用这款应用。这一数字反映了潜在受攻击人群的规模;目前尚未公布此次攻击活动影响的人数。
马来西亚通信与多媒体委员会(MCMC)在国家安全理事会网站发布的11月4日安全通告中敦促用户向发送者核实意外收到的文件,查看WhatsApp的“已关联设备”列表,并移除不认识的连接。
风险并不限于智能手机。马来西亚计算机应急响应小组MyCERT发现,有恶意文件伪装成发票、账户对账单、电子账单和付款文件,诱使收件人在Windows电脑上打开或解压。国家网络安全局(NACSA)还警告,有恶意脚本通过WhatsApp Web传播。
当一个人收到看似来自同事的账单,或来自亲属的文件时,关键决定发生在打开附件之前。熟悉的姓名和照片,也可能出现在由犯罪分子控制的账号所发出的消息中。
警示如何逐步升级
随着关注点从看似普通的文件转向文件中隐藏的软件,马来西亚网络安全机构陆续发出多项警示。相关建议既涉及附件本身,也提醒用户:一旦账号遭入侵,攻击者可能利用它接触更多受害者。
- 10月29日:MyCERT警告称,马来西亚正发生一起活跃攻击活动,恶意文件伪装成财务和付款文件,通过WhatsApp传播。
- 2026年11月4日:MCMC针对可疑ZIP压缩包、附件和链接发出警告,并列出保护设备和WhatsApp账号的措施。
- 11月5日:NACSA建议用户关闭WhatsApp和Telegram(包括桌面版)的媒体自动下载功能,并警告Windows系统中存在恶意.vbs文件。
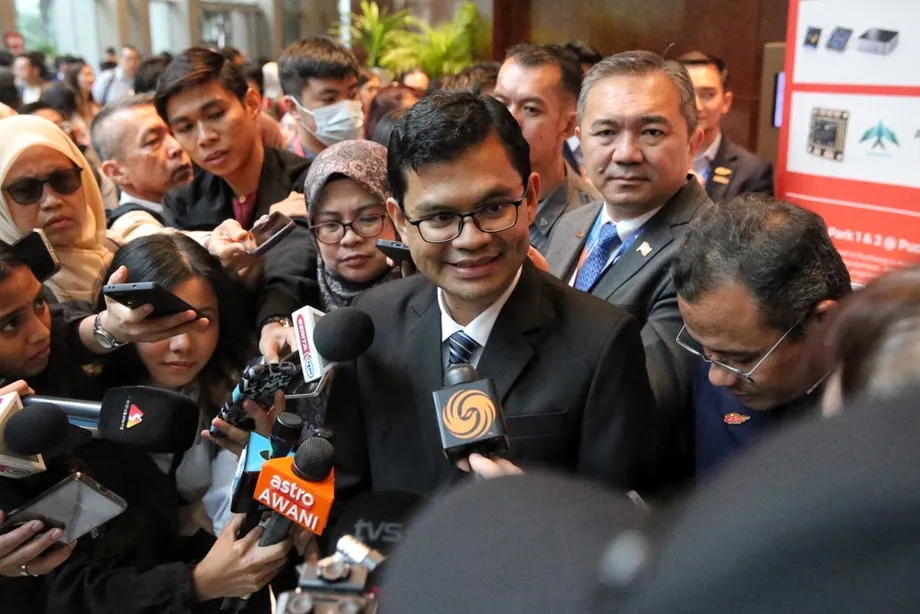
- 11月8日:通信部副部长张念群呼吁加强数字素养,并说明恶意附件可能导致数据被盗,继而通过受害者的联系人进一步传播。
这些警示描述了类似的设备入侵途径:一条意外收到的消息、一份看似有用的文件,以及打开文件的要求。文件中隐藏的软件可能窃取信息、让攻击者远程访问设备,或帮助犯罪分子控制账号。
发票如何成为入侵电脑的途径
MyCERT的分析发现,ZIP压缩包内的程序可能安装恶意软件,使攻击者能够远程控制Windows电脑。ZIP文件是一种打包容器,可以将多个文件放在一起,通常便于发送。压缩包内可能包含文档、程序或脚本。
NACSA的警示重点涉及伪装成财务或法律文件的.vbs文件。.vbs文件包含Windows可以运行的指令。恶意指令一旦执行,攻击者可能控制电脑并访问其中存储的敏感信息。
NACSA还提醒用户警惕意外收到的.apk、.zip、.iso和.exe文件。APK是Android应用的安装包,EXE文件可以运行Windows程序,ISO则是可能包含软件的光盘映像。这些格式也有正当用途,因此发送者是谁、文件用途是什么,以及是否预期会收到该文件,都很重要。
最直接的防护措施是不要打开可疑附件,并拨打电话联系名义上的发送者。通过可信渠道确认文件,可以让收件人发现对方其实并未发送该文件。
可信联系人也可能成为攻击的传播渠道
通信部副部长、古来国会议员张念群描述了一种可能的攻击过程:恶意ZIP文件先泄露电脑数据,之后再通过WhatsApp向更多人传播攻击。
例如,恶意软件目前正通过ZIP文件广泛传播。你可能会在WhatsApp上收到朋友发来的此类文件,对方让你在电脑上打开。
张念群表示,打开文件后,事态可能进一步发展:
文件一旦打开,你电脑中的数据就可能被盗。也许两周后,你的WhatsApp账号会遭到入侵,同一个文件随后会被发送给你所有的联系人。
她举例提到的两周时间差,只是一种可能情况。受害者可能继续使用电脑并与联系人交流,而攻击者则在收集信息,或准备滥用该账号。
马来西亚网络消费者协会会长西拉兹·贾利尔也警告称,WhatsApp广泛使用,加上人们信任熟人发来的消息,使其成为犯罪分子的目标。攻击者接管一个账号后,就能利用可信身份联系亲属、同事和群组成员。
MCMC建议,怀疑账号遭到入侵的人应立即通知联系人。这样可以提醒收件人忽略受影响账号发来的意外文件或请求,从而阻断攻击链条。
攻击者可能窃取哪些信息
吉隆坡大学马来西亚信息技术学院负责学术与技术事务的副院长沙菲扎·莫哈末·沙里夫博士表示,恶意软件可以记录用户输入的内容、收集密码和其他登录信息、访问已存储的信息,并监控与金融应用有关的活动。
记录击键内容,意味着捕捉用户输入的字母、数字和指令。即使用户是在真实网站或应用中输入凭证,这些信息也可能因此泄露。远程访问还带来另一种危险:身处家中或工作场所以外的人,可能操控受感染的设备。
沙菲扎表示,如果相关服务仍采用交易授权码(TAC)验证,攻击者还可能把TAC短信转发到自己的手机。TAC是一种用于批准交易的验证码。犯罪分子若同时获取账号凭证和授权码,可能就能批准付款。
西拉兹警告称,犯罪分子可能试图获取一次性密码、接管WhatsApp账号以欺骗联系人,或窃取电话号码、文件、照片和其他信息后出售。间谍软件也可用于监控设备及其所有者。
因此,面临风险的不只是某个银行账户。手机或电脑中可能存有家庭隐私、工作记录以及他人的联系方式。账号一旦被滥用来传播附件,联系人就会成为下一批潜在目标。
在收到意外文件前降低风险
NACSA建议用户关闭手机和电脑上WhatsApp及Telegram的媒体自动下载功能。这样可以让用户更好地控制哪些内容会进入设备。不过,用户在选择下载、解压或运行附件前,仍需先行检查。
对于Android和iPhone上的WhatsApp,NACSA建议用户进入“存储和数据”设置,并在有此选项时将自动下载设置为“从不”。对于WhatsApp Web和桌面版,则建议查看“聊天”和“媒体自动下载”设置。
对于Telegram,NACSA建议手机用户进入“数据和存储”设置,桌面版用户则查看“高级”设置。具体菜单名称可能因应用版本和操作系统而异。
MCMC还建议及时更新操作系统、应用和安全软件。沙菲扎建议在移动设备上启用主动式防病毒保护,以检测并隔离恶意文件。隔离会限制可疑文件,使其无法正常运行。
西拉兹提醒用户不要从非官方来源安装应用,尤其是那些承诺可免费使用付费流媒体服务的盗版APK。他还建议检查应用权限,只允许应用访问其功能所需的信息。如果应用要求访问消息、联系人或文件,但这些权限与其用途不符,就应仔细审查。
保护WhatsApp账号和设备
MCMC建议启用WhatsApp两步验证,并对验证码、安全PIN码和密码严格保密。两步验证会在账号注册过程中增加PIN码验证,为试图接管账号的人再设一道门槛。
西拉兹建议添加电子邮箱地址,以便恢复账号。他还提到,在支持的情况下,可使用通行密钥、生物识别验证和身份验证应用来加强保护。通行密钥利用设备的安全系统验证用户身份,生物识别则使用指纹或面部等特征进行验证。
用户应定期查看WhatsApp的“已关联设备”列表,因为其中会显示连接到该账号的其他设备。MCMC建议移除所有不熟悉的设备。如果用户只检查手中的手机,可能会忽略通过已连接电脑进行的访问。
账号保护和设备保护针对的是威胁的不同环节。验证PIN码有助于保护账号注册,而及时更新、谨慎处理文件和检查恶意软件则有助于保护所用手机或电脑。犯罪分子可能从任一途径发起攻击,因此两方面都需要防护。
西拉兹还建议避免使用陌生的Wi-Fi网络和不安全的连接。对于MyCERT和NACSA所描述的附件攻击,最直接的防范措施仍是核实发送者,并拒绝运行意外收到的文件。
打开可疑附件后该怎么办
MCMC表示,如果有人运行了可疑文件并怀疑设备已受影响,应断开设备的互联网连接,运行安全扫描,并使用另一台可信设备更改相关密码。NACSA也提出了类似建议,并建议寻求技术帮助。
使用另一台安全的手机或电脑更改密码十分重要,因为受影响设备上的恶意软件可能会捕获新输入的凭证。断开设备连接也能在用户寻求帮助并评估损失期间切断其网络连接。
西拉兹列出的警示迹象包括电池电量异常快速耗尽、设备过热、功能失常、无法正常接收短信,以及反复收不到已申请的一次性密码。尤其是在安装了意外收到的应用或打开附件后出现这些症状时,应进一步调查。
任何怀疑银行账户遭到入侵或因诈骗损失钱财的人,都应立即拨打马来西亚国家诈骗应对中心997,并通知相关银行。如果收到并非本人发起的交易通知,应立即联系银行,冻结银行卡和网上银行访问权限。
个人数据泄露可向个人数据保护局举报。西拉兹还建议保护受影响的账号,并考虑恢复出厂设置。这会将手机恢复至初始设置,并移除本地存储的应用和数据。如果无法确定入侵范围,可寻求技术人员协助恢复。
公共意识和职场检查为何重要
张念群表示,政府和MCMC无法在每条WhatsApp消息发出前逐一检查。她的警示强调,日常判断在预防中至关重要,包括是否信任某份文件,以及是否核实某项请求。
她表示,网络诈骗投诉统计显示,电商诈骗引发的投诉最多,而投资诈骗造成的经济损失最大。这一对比反映出两种不同压力:报告问题的人数,以及受害者损失的金额。
企业和机构也负有责任,因为MyCERT提到的恶意文件与日常财务往来文件相似。在办公电脑上打开付款文件,可能泄露企业信息,也可能危及员工个人账号。
张念群敦促各组织定期开展网络安全审计,尤其是在升级系统或采用新技术时。她指出,NACSA负责国家网络安全事务,MCMC则可提供协助和技术支持。对用户而言,当务之急很明确:核实意外收到的文件,保护已连接的设备,并在资金或账号访问权限面临风险时迅速采取行动。
要点
- MCMC于2026年11月4日发出警告,指出可疑WhatsApp ZIP文件、附件和链接可能泄露数据并导致账号被接管。
- MyCERT发现恶意财务和付款文件针对Windows电脑;NACSA则警告称,恶意.vbs脚本通过WhatsApp Web传播。
- 拨打电话向发送者核实意外收到的文件,关闭自动下载功能,并及时更新设备和安全软件。
- 启用两步验证,对验证码严格保密,并从WhatsApp的“已关联设备”列表中移除不熟悉的设备。
- 如果已运行可疑文件,应断开设备连接,并使用另一台可信设备更改密码。如果银行访问权限或资金面临风险,立即联系银行并拨打997。