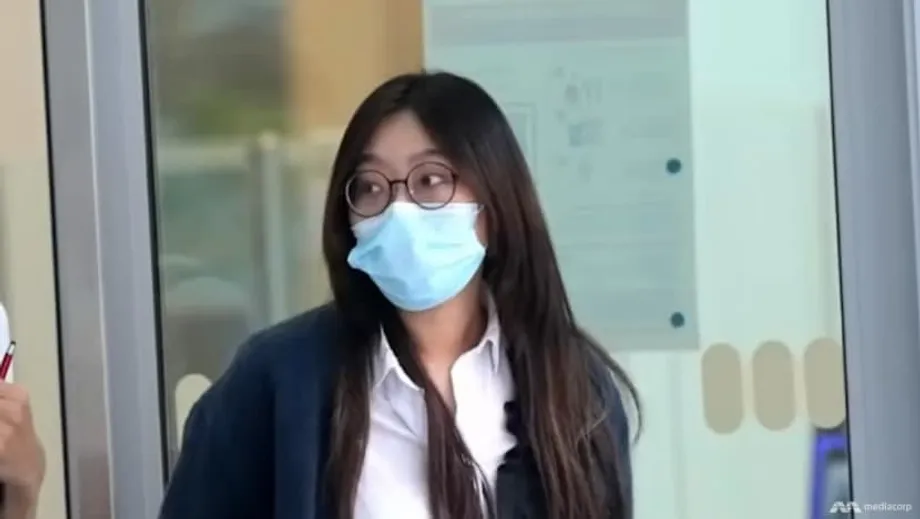
一宗定罪案件检验银行数据保护措施
华侨银行(UOB)一名前初级职员因向一名冒充中国警察的人泄露逾千名客户的个人资料,被判有罪。这起案件始于诈骗分子在2021年3月接触该职员,并于2025年10月以定罪告终,凸显了在内部人员受到施压、被诱使违规时,社会工程攻击如何绕过内部管控。被告曹文清现年30岁,是新加坡永久居民及中国公民,她被裁定触犯《电脑滥用法》14项控罪和《银行法》13项控罪。预计她将在12月被判刑。
目录
根据法庭认定,曹文清使用合法的工作账号登录,查阅机密客户记录,将选定的记录整理成电子表格,再通过一款即时通讯应用将数据图片发送给一名自称上海警察队长的人。她后来告诉当局,自己以为正在接受调查,觉得不得不配合。法庭驳回了这一辩解,指出她接受过保密培训,而且直到泄露事件发生后才核实来电者的身份。
银行系统内部发生了什么
曹文清在华侨银行的房贷部门工作,因工作需要可使用银行数据库。2021年3月,两人通过电话联系她,自称是中国警察,并警告她涉嫌一起案件。按照对方指示,她搜索拥有常见中文姓氏的客户,筛选出中国公民,并将他们的姓名、身份证号码、手机号码和银行余额复制到一份Excel文件中。随后,她拍下电子表格,并通过WhatsApp发送图片。对方提出要求后,她还搜索了特定客户,并发送他们个人资料的截图。
她访问的数据库包含姓名、国籍、地址、身份证号码、账号和余额等字段。事发后,华侨银行表示,客户账号没有泄露,银行系统仍然安全。即使没有账号,姓名、身份证号码、手机号码和余额的组合仍属高度敏感信息。犯罪分子可以利用这些资料设计具有迷惑性的社会工程骗局,诱骗受害者交出账号控制权,或将数据与其他泄露信息结合实施诈骗。
2021年4月,曹文清读到一起类似诈骗的报道并自行联系上海警方后,认定自己受骗。她在被捕当天向新加坡警察部队报案。调查人员后来发现,她曾查阅逾3,000份客户档案,并传送了远超1,000名客户的资料。
冒充身份的诈骗手法
来电者利用权威、紧迫感和恐惧心理施压。冒充政府官员的诈骗通常先声称受害者正在接受调查,随后施压要求其秘密配合。受害者会被要求对通话保密并立即照办,包括分享个人资料或转账。这些手法旨在让目标担心法律后果或就业状况,从而绕过理性判断。
调查人员表示,曹文清因害怕所谓的中国警方调查,也不愿丢掉工作或被送回中国,因此照办。这是胁迫式电话诈骗的常见套路。持续催促、威胁采取法律行动,以及要求只通过特定应用联系,都可能营造出一种虚假的官方办事流程感。应对此类情况,最可靠的方法是自行核实。挂断电话,使用官方号码致电相关机构,确认是否确有其事。
法律认定及法庭裁决
法庭认定,曹文清知道客户资料属于机密,也知道只有出于工作需要才能访问。她接受过银行保密和数据处理培训。法官认为,既然她在读到相关诈骗的媒体报道后确实核实了来电者身份,那么她当时没有这样做是不合理的。法庭还指出,她知道自己的行为违反内部政策和新加坡法律,因此她声称自己是在压力下善意行事的说法难以成立。裁决结果:她被裁定触犯《电脑滥用法》14项控罪和《银行法》13项控罪。
根据《电脑滥用法》,未经授权访问计算机资料属于刑事罪行。《银行法》禁止银行员工和服务提供商披露客户信息,法律明确定义的情形除外。不同控罪的处罚有所不同,但可能包括罚款和监禁。曹文清定于12月被判刑。
华侨银行的应对及为客户采取的保护措施
华侨银行表示,发现资料泄露后,已与新加坡警察部队及其他机构合作。银行联系了所有受影响客户,停用了他们的网上银行和手机银行服务,并协助他们重设数字凭证。银行加强了监控,为小额网上转账增加短信提醒,并在登录页面发布诈骗预警。银行对此表示歉意,并称客户安全始终是首要任务。
华侨银行还表示,其系统安全,泄露资料不包括账号。虽然这降低了未经授权直接提款的风险,但泄露的信息仍会让客户成为网络钓鱼、来电号码伪造和社会工程攻击的目标。作为预防措施,银行建议客户保持警惕,并强调一旦发现可疑活动,应立即报告。
银行表示正与执法部门及相关当局合作。银行以官方声明的形式发布了事件说明,概述了即时采取的行动并向客户提供指引。银行的公告可在此处查看:官方声明。
为何难以阻止内部人员滥用数据
银行投入资源构建多层防御体系,力求同时防范外部入侵和内部滥用。访问控制、审计日志和监控工具会限制员工可查看的信息,并标记异常活动。难点在于,员工往往需要访问敏感信息才能为客户提供服务。内部人员一旦选择违规,或受人操纵而违规,其行为可能与日常工作任务难以区分。
这起案件反映了一个常见的薄弱环节。即使银行部署了内容过滤工具并限制大规模导出数据,蓄意违规的内部人员仍可用个人手机拍摄屏幕信息。降低这种风险需要结合技术和流程保障措施,包括设置有时限的权限、严格划分员工可搜索的字段范围、添加水印并限制屏幕截取,以及限制在敏感工作区域使用设备。实时警报可以标记符合异常模式的搜索行为,例如跨多个分行查找数千条互不相关的记录,或在没有记录在案的工作目的时按国籍筛选客户。
培训和企业文化同样重要。员工需要具备识别冒充身份话术的能力,懂得暂停操作并核实情况,也要知道如何向主管或安全团队报告可疑要求。设立清晰的渠道,让员工报告胁迫或可疑来电,有助于他们在造成损害前寻求帮助。
冒充身份诈骗在新加坡仍是持续威胁
冒充政府官员诈骗已成为新加坡损失最严重的诈骗类型之一。诈骗分子常自称来自警方或外国执法机构,出示伪造文件或警员证件,甚至站在仿照官方场所布置的背景前。他们可能要求受害者为“调查”转移资金、提供银行信息、发送一次性密码,或安装远程控制软件。许多受害者之所以照办,是因为来电听起来像官方人员,威胁也显得真实。
公共安全提示强调,真正的执法人员不会通过电话或即时通讯应用索要银行凭证、一次性密码或要求转账,也不会引导你点击链接进入银行网站。要求保密、索取设备远程访问权限,或要求将存款转入“安全账户”的来电,都是典型的危险信号。如有疑问,请挂断电话,并拨打据称联系你的银行或机构的官方热线。
近年来,新加坡投入资源开展反诈骗宣传,并提供工具帮助公众筛查来电和信息。银行增加了交易提醒、新收款人转账冷静期,以及“紧急停用”功能,让客户怀疑账号遭入侵时能迅速暂停数字服务。这些措施可以降低风险,但无法彻底消除风险。犯罪团伙不断调整手法,客户和员工都是他们的目标。
如何降低风险
以下几项实用措施可以防范此类案件中常见的诈骗手法。
- 核实对方身份。如果有人自称警察或银行员工,请挂断电话,并使用官方号码联系相关机构或银行。不要回拨信息中提供的号码。
- 保护凭证。切勿通过电话或即时通讯应用分享银行资料、Singpass凭证、银行卡号或一次性密码。
- 警惕紧迫感和保密要求。要求对谈话保密、催促立即决定,或要求将资金转入“安全账户”,都是明显的警示信号。
- 启用银行提醒。开启小额转账和个人资料变更的短信提醒。设置交易限额并经常查看对账单。
- 保护设备。及时安装更新,使用官方应用商店;除非是由你自行联系并信任的技术人员指导,否则不要安装远程访问工具。
- 及时报告。如果怀疑个人资料或账户遭到泄露,请立即致电银行并报警。迅速采取行动有助于拦截或追回资金。
此案对银行和监管机构的启示
金融机构须遵守严格的保密和科技风险管理标准。在新加坡,《银行法》要求客户信息必须保密,法律明确规定的情形除外;新加坡金融管理局则对科技风险管理提出了详细要求,包括访问权限治理、活动监控、事件响应和安全培训。涉及内部人员滥用的案件通常会促使机构重新审视数据访问规则、监控阈值和员工操作流程。
华侨银行这起案件表明,当恐惧或胁迫压过培训要求时,单个内部人员就可能使众多客户面临风险。案件也说明,及时控制事态、直接联系客户,并公开说明保护措施,有助于事件发生后重建信任。持续加强核实意识、严格管控大规模查询,并提升快速响应能力,可以让诈骗分子更难将内部人员变成身不由己的帮手。
要点
- 华侨银行前员工因泄露逾1,000名客户资料,被裁定触犯《电脑滥用法》14项控罪和《银行法》13项控罪。
- 她整理了客户姓名、身份证号码、手机号码和余额,并通过WhatsApp将图片发送给一名冒充中国警察的人。
- 法官裁定,她知道相关规定,却未核实来电者身份,并且明知其行为违反政策和法律仍然照做。
- 华侨银行联系了受影响客户、停用了数字服务、增加了提醒,并与当局合作;银行表示账号没有泄露,系统安全。
- 案件定于12月判刑;根据《电脑滥用法》和《银行法》,处罚可能包括罚款和监禁。
- 冒充身份诈骗仍然猖獗;官方机构和银行不会通过电话或即时通讯应用索取银行凭证或要求转账。
- 客户可通过自行核实来电者身份、保护凭证、启用交易提醒以及及时报告可疑活动来降低风险。