新一轮扫描揭示规模更大的修复任务
软银总裁宫川润一在11月9日的财报说明会上表示,公司通过人工智能评估在系统中又发现了3.5万个漏洞。此前,软银花了约三个月,修复了在早前一次审查中发现的1.05万个弱点;该次审查涉及约700个内部开发的系统。
宫川称,后续评估使用的模型是OpenAI的GPT-6 Astra,并将其描述为该公司9月发布的顶级模型。他的说法显示,新一轮发现的漏洞数量是6月评估所发现数量的三倍多,软银因此还要开展另一轮规模可观的安全修复工作。
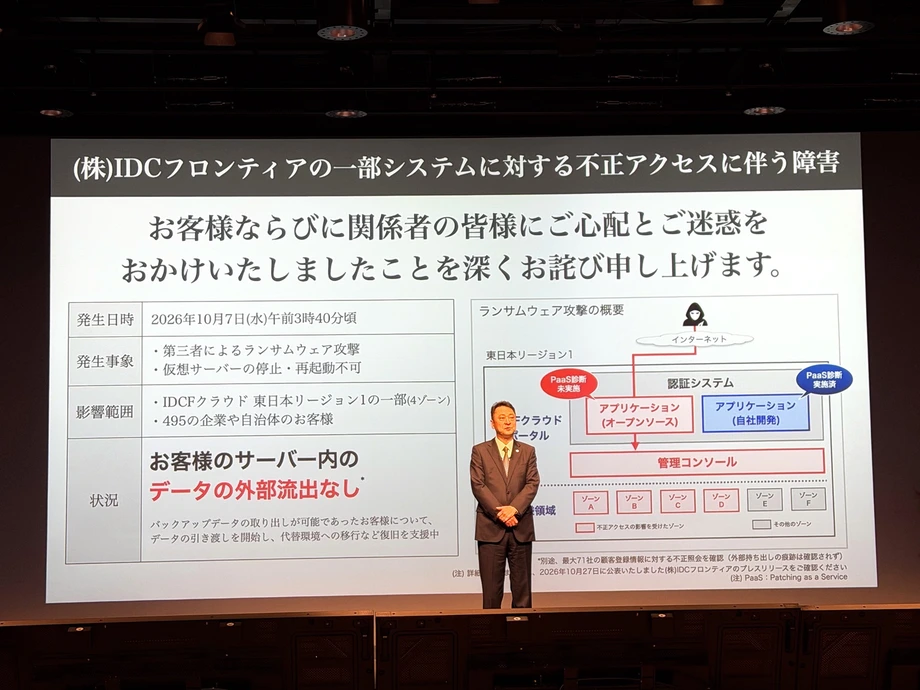
这项披露发生在子公司IDC Frontier遭遇勒索软件攻击之后。宫川为此次事件道歉,并表示攻击仅用了7分钟。此后,软银改变了应对流程:团队现在会先切断通信,再展开调查,而不是等开会决定如何处置。
漏洞是软件或系统中可能被攻击者利用的弱点。补丁则是修复这些弱点的程序。软银的经历表明,漏洞修复工作如今变得多么繁重:团队刚完成一大批修复,新一轮评估又发现了数千个问题。
宫川表示,自己近期大部分时间都在应对网络攻击。他在说明会上谈到了这份压力。据日语发言译文,软银总裁说:
说实话,我已经筋疲力尽了。
数亿次试探性攻击寻找入侵路径
根据宫川说明会相关报道中的数据,软银系统每月面临约6亿至7亿次侦察尝试。他表示,上一年的月均次数约为3亿次,自8月以来,每月增加约1亿次。
侦察是指探查进入网络的可能路径,例如暴露在外的服务或存在漏洞的软件。若按6亿次计算,每月的侦察量是此前平均水平的两倍;若按7亿次计算,则约为此前的2.3倍。
宫川将压力上升和攻击加速归因于人工智能的日益普及。他说,专门用于网络攻击的模型大约从5月和6月开始出现,7月又出现了以公开权重形式发布的模型。权重是AI模型运行所依赖的学习所得数值参数。
他说,此后新模型每周都会出现。软银每次用另一个模型测试系统,都会发现此前检查遗漏的弱点。反复出现的新发现使漏洞评估变成一项持续性任务,而不是完成一份修复清单就能结束的审查。
七分钟促使应对流程改变
IDC Frontier遭遇的勒索软件事件让软银得以具体衡量自己面临的攻击速度。宫川表示,攻击只用了7分钟,留给公司沿用旧流程的时间所剩无几。旧流程是先收到警报、召集人员,再决定如何应对。
勒索软件攻击是指犯罪分子利用对系统或数据的访问权限索要赎金。切断通信有助于隔离受影响的系统,并限制攻击者在网络内横向移动的能力。软银修订后的流程将这一遏制措施放在全面调查之前。
这一变化给运营团队带来了实际影响:过去要经过讨论才作出的决定,现在必须在应对一开始就作出。随后,工作人员需要调查事件经过,并设法安全地恢复连接。
为何初步修复仍留下入口
宫川表示,IDC Frontier在遭受攻击前,已经完成对内部开发应用的评估和补丁安装。然而,攻击者用作入口的开源应用并未纳入评估范围。
开源软件的源代码可供人们在许可协议规定的条件下查看、使用和修改。企业常将开源软件与自行开发的软件结合使用。因此,安全审查不仅需要覆盖公司内部编写的代码,也要涵盖系统依赖的各个组件。
宫川表示,他从一开始就要求员工将开源软件纳入评估,但团队把这项工作推迟了。此次事件暴露出,他要求审查的范围与实际接受检查的系统之间存在落差。
软银已将评估计划从约700个内部开发的系统扩大到1800多个系统,其中包括开源软件。评估范围扩大到原来的2.5倍以上,既扩大了弱点排查范围,也增加了修复和测试受影响系统所需的工作量。
评估与应对如何推进
软银的说法涉及几项并行工作:修复自有系统、向其他公司提供安全服务,以及在子公司遭受攻击后调整应对流程。以下关键日期展现了工作量增长之快。
- 5月至6月:宫川表示,专门用于网络攻击的AI模型开始出现。
- 6月15日:软银评估了约700个内部开发的系统,发现1.05万个漏洞。
- 7月:公司开始全面提供Patching as a Service,利用OpenAI技术协助评估和修复。
- 8月起:据宫川介绍,侦察尝试次数每月增加约1亿次。
- 6月评估后的约三个月内:软银为发现的1.05万个漏洞全部安装了补丁。
- 9月:宫川表示,他所称的GPT-6 Astra模型发布;后续评估又发现3.5万个漏洞。
- 10月30日:Patching as a Service签约企业达到7670家。
- 11月9日:宫川在财报说明会上谈及评估发现、IDC Frontier遭袭事件及修订后的应对流程。
两轮评估累计发现4.55万个问题。软银表示,首批1.05万个漏洞已修复;后一批则带来了新的工作量,同时评估计划也在扩大。
最终检查仍离不开人工
软银将漏洞管理分为三个阶段:发现弱点、安装补丁,以及之后确认系统能否正常运行。其Patching as a Service业务利用AI协助完成前两个阶段,并自动安装补丁。
最后一个阶段仍需要人工参与。修复可能改变软件的运行方式,因此工作人员必须检查相互连接的系统能否继续协同运行。对于运行大量相互关联应用的公司来说,确认系统正常运作需要不少时间。
宫川已要求团队在本财年内实现这一验证流程的自动化。他表示,目前还没有明确的完成日期,而说明会相关报道也未给出修复新增3.5万个问题的时间表。
仍需人工完成的工作,有助于解释为何更快发现漏洞并不意味着修复周期也能同样缩短。软银可以利用AI生成更长的弱点清单并自动安装补丁,但工作人员仍需要时间确认变更后服务依旧可用。
截至10月30日,签约使用Patching as a Service的7670家公司都面临这一实际挑战:补丁既要消除安全弱点,也要确保客户系统继续正常运行。
安全压力与创纪录财报并存
软银在讨论网络攻击应对工作的同时,还公布了截至2027年3月的财年上半年创纪录业绩。营收达到3.7987万亿日元,同比增长11.7%。营业利润增长2.1%,达到6421亿日元;净利润增长4.5%,达到3645亿日元。
公司上调了全年业绩预期,预计营收为7.9万亿日元,营业利润为1.16万亿日元,净利润为6100亿日元。这些数字显示,公司业务正在增长,而总裁表示,安全工作已占去他大量时间。
企业事业部涵盖企业通信、云服务、安全和AI,营收为5389亿日元,增长11.8%;营业利润增长19.9%,达到1248亿日元。该事业部的云和AI业务营收增长36.7%,快于企业事业部整体营收增速。
软银还表示,其位于北海道苫小牧的AI数据中心正按计划推进,目标是在2026财年内启用。因此,AI在此次说明会上既是业务拓展领域,也是正在改变公司安全团队所面临要求的技术。
其他事业部也实现增长。消费者事业部营收达到1.6025万亿日元,增长8.6%;媒体和电商事业部营收为8947亿日元,增长8.7%;金融事业部营收达到2419亿日元,增长27.5%。
任务不只是发现更多漏洞
软银目前采取了三项具体措施:检查更多系统、更早隔离疑似遭受攻击的系统,并尝试将修复后的检查流程自动化。每一项措施都针对宫川所描述问题的不同方面。
扩大评估范围是为了弥补IDC Frontier事件所暴露的遗漏;切断通信则是对7分钟攻击速度的应对。一旦自动化验证完成,将有助于减少目前员工花在检查已安装补丁的系统能否继续协同运行上的时间。
宫川将当前由人类构建的系统与不断进步的AI并存的局面,比作人类驾驶员与自动驾驶汽车共同上路的过渡期。对软银来说,眼下的任务更为具体:完成修复、持续审查更大范围的软件资产,并缩短从发现弱点到安全修复之间的时间。
要点
- 软银表示,在6月发现并修复1.05万个漏洞后,后续AI评估又发现3.5万个漏洞。
- 宫川称,后续评估使用的模型是OpenAI的GPT-6 Astra。
- 每月侦察尝试达到约6亿至7亿次,此前月均约为3亿次。
- IDC Frontier遭遇的攻击仅持续7分钟,促使软银改为先切断通信,再展开调查。
- 该子公司的攻击入口是此前评估中未纳入范围的开源软件。
- 软银将评估范围从约700个系统扩大到1800多个。
- 截至10月30日,Patching as a Service签约企业达到7670家;补丁安装后的检查仍需人工完成。
- 公司公布创纪录财报,并上调截至2027年3月财年的全年业绩预期。