国内通信成为下一个关注重点
日本正考虑扩大主动网络防御法的适用范围,允许有关部门收集完全发生在日本境内的通信数据。现行框架目前涵盖境外地点之间,以及日本与海外之间的通信。
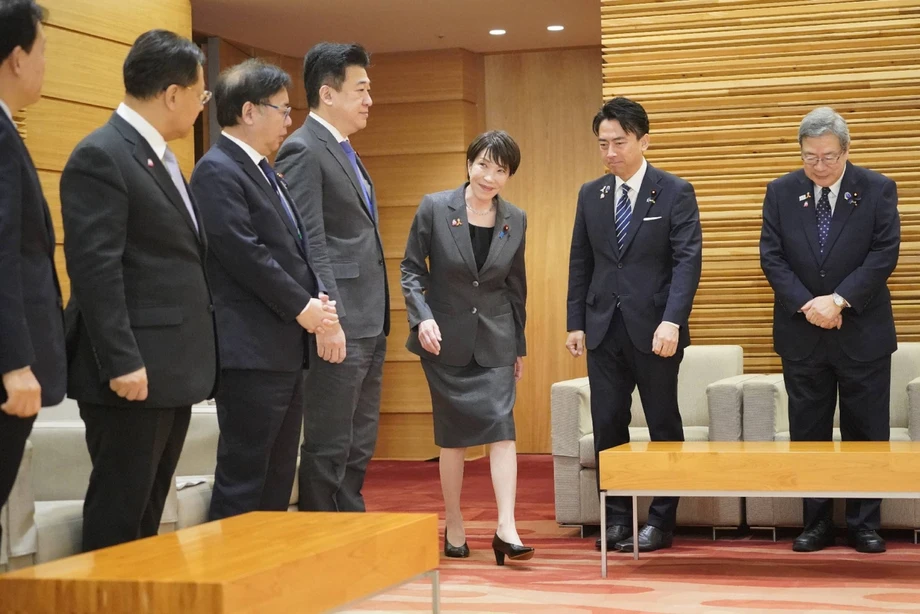
11月6日,首相高市早苗在网络安全会议上指示各部长研究修法,以增强政府收集网络攻击相关信息的能力。执政党建议将国内通信纳入适用范围,政府计划将这一提议纳入考量。
与此同时,政府还推出一项紧急网络安全方案,拟从2026财年预备金中拨款100亿日元,约合6300万美元。方案包括利用人工智能检测威胁、组建专业团队应对攻击,以及为受影响企业提供援助。
核心问题在于政府信息收集的范围。日本境内两个地点之间的通信,不属于现行主动网络防御框架规定的通信监测类别。若改变这一界限,新的通信类别将可能纳入适用范围。
对企业而言,逐步实施的制度也带来了实际义务。该制度覆盖15个行业的258家关键基础设施运营商,要求其提供重要计算机系统信息,并报告严重网络安全事件。涉及的行业包括金融服务、航空、电力、电信、港口和信用卡服务。
因此,日本正同步推进多项调整:扩大法律授权、增强技术能力,并加强与基础服务运营企业的合作。将国内通信纳入适用范围的提议仍在审议中,政府尚未公布提交或通过修正案的时间。
主动网络防御的内容
主动网络防御(通常简称ACD)旨在识别并阻止网络攻击,避免其造成严重损害。它不只是等待机构发现入侵后再协助其恢复。
日本的框架包括收集威胁信息,并在符合法律规定的条件下,允许警方或自卫队进入攻击者使用的服务器,停止恶意程序。服务器是一种向其他计算机提供服务或数据的计算机。攻击者可能利用服务器向受害者网络中的恶意软件发送指令。
停止此类程序可以中断攻击。不过,要找到相关服务器,就需要掌握攻击的运作方式以及涉及哪些系统。这有助于解释政府为何在研究采取干扰行动的能力之际,也在审视其情报收集权限。
将国内通信纳入适用范围的提议,涉及有关部门可以在哪里收集通信信息;服务器干预条款则涉及有关部门可以对用于攻击的基础设施采取哪些行动。两者都属于主动网络防御,但作用不同。
国内通信边界为何重要
现行框架区分三类通信:境外地点之间的通信、日本与其他国家之间的通信,以及完全发生在日本境内的通信。前两类受到涵盖,第三类则不属于该监测框架。
网络攻击可能涉及多台计算机,而非仅仅发生在攻击者与受害者之间的直接连接上。遭入侵的设备可能会转发指令或恶意流量。对调查人员而言,传输这些流量的计算机位于何处,会影响可以动用哪些法律权限。
将国内通信纳入框架,将扩大有关部门在追踪经由日本境内系统发起的攻击时可能审查的信息范围。实际适用范围将取决于修正案的措辞及实施规则,包括涵盖哪些数据、访问数据的条件,以及如何处理收集到的信息。
国内通信也涉及人们和企业在本国境内使用的服务。因此,要了解扩展后的制度在日常生活中如何运作,关于信息筛选、访问、保留和监督的规则至关重要。
企业遭攻击后推出紧急方案
高市政府在她主持的一次会议上批准了紧急措施。此前,一系列重大个人数据泄露事件接连发生。GMO互联网集团遭勒索软件攻击后,高市在前一周指示制定该方案。
勒索软件是一种恶意软件,通常通过索要赎金来挟持数据或计算机系统。受影响的企业可能需要遏制入侵、确认哪些系统安全,并在调查信息是否遭窃的同时恢复服务。
紧急方案涵盖四个方面:利用人工智能改进安全防护、加强情报收集、制定战略性应对措施,以及更好地援助受害者。100亿日元拨款中的一部分将用于增强警方的情报收集能力。
政府还计划组建一支网络安全专家团队,以应对攻击者。另将从公共和私营部门抽调人员组建救援团队,为遭受攻击的企业提供协助;还有一支团队将为面临潜在威胁的企业提供建议。
这些团队分别应对事件的不同阶段。威胁刚出现时,咨询建议可以帮助企业采取行动;攻击正在发生时,专家团队可以提供应对支持;恢复援助则可帮助受影响企业处理后续影响。政府还将利用人工智能识别计算机系统中的弱点。
基础设施运营商面临新义务
内阁秘书处国家网络安全办公室与内阁府于9月30日发布了实施材料,说明网络应对立法的推进安排。相关组织机制以及与关键基础设施运营商的合作于10月1日启动。
该制度覆盖15个行业的258家指定运营商。这些运营商提供的服务与日常生活息息相关:一旦服务中断,支付、电力、通信、交通或港口货运都可能受到影响。
受该制度约束的运营商必须向负责本行业的部长申报指定的重要计算机系统,包括产品名称。实施日程规定,已经投入使用的系统须在次年3月前申报。新引入的系统则须在4个月内申报。
政府计划将这些系统清单与尚未公开的漏洞信息进行比对。漏洞是软件或设备中的弱点,攻击者可能加以利用。了解哪些运营商使用了受影响的产品,有助于官员向需要警示的企业发出有针对性的预警。
严重事件须向政府报告
从10月1日起,受该制度约束的运营商必须将影响其指定重要计算机系统的严重网络安全事件,报告给负责本行业的部长和首相。此类事件包括恶意软件运行和未经授权的访问。
这项义务为政府了解基本服务领域发生的严重攻击提供了渠道。事件中的技术细节随后可以分享给其他运营商,同时注意保护受影响机构的隐私,帮助它们加强防御,抵御类似活动。
政府计划成立一个信息共享理事会,预计约有100家机构参与,主要是关键基础设施运营商。该理事会旨在将政府掌握的威胁信息与负责保护运营系统的企业联系起来。
政府的做法结合了两类信息:运营商使用哪些产品,以及正在发现哪些威胁。系统清单可以帮助确定哪些机构需要收到预警,事件信息则可以说明运营商应在自己的系统中查找什么。
如何共享敏感预警信息
政府的威胁信息可能包含会暴露情报来源或指明特定企业的细节。在向运营商分发信息之前,官员计划删除机密细节或对身份信息进行匿名化处理,这一过程称为信息脱敏。
一则有用的预警可以保留攻击的技术特征,同时删除有关当局如何获取这些信息的细节。目标是在保护敏感资料的同时,尽快向企业提供可采取行动的信息。
更敏感的信息将通过涉及机密信息、个别企业或名为“可信群组”的受限圈子进行共享。这些安排根据可分发信息的范围,设置不同的共享渠道。
对运营商而言,实用价值在于收到足够具体、能够据此采取行动的预警。产品名称、技术指标以及对企业系统的了解,有助于将一般性警报转化为有针对性的检查或修复措施。
分阶段推进,时间节点各不相同
日本的法律调整、组织准备和技术运行遵循不同的时间表。部分法律条款于10月生效,而实施日程显示,通信信息的实际运用要到次年秋季或更晚才会开始。
政府推进安排及后续公告中列出的主要节点如下:
- 9月30日:国家网络安全办公室和内阁府发布实施材料。
- 10月1日:组织机制和与指定基础设施运营商的合作启动,包括严重事件报告义务。
- 11月6日:高市指示各部长研究修法,以加强主动网络防御的信息收集能力。
- 次年3月:根据实施日程,现有指定计算机系统须完成申报。
- 系统引入后4个月内:运营商须申报新引入的指定系统。
- 次年秋季或更晚:计划开始实际运用通信信息。
分阶段推进意味着,在通信信息收集的所有环节投入运行之前,企业已须履行报告和准备要求。将国内通信纳入适用范围的提议还需要进一步修法,并与现有推进工作并行。
要点
- 日本正考虑将完全发生在境内的通信纳入主动网络防御信息收集框架。
- 高市在11月6日的部长会议上指示研究修法,此前执政党已提出相关建议。
- 一项紧急方案拟从2026财年预备金中拨款100亿日元用于网络安全措施,包括增强警方的情报收集能力。
- 方案包括组建专业应对团队、为企业提供救援支持,以及运用人工智能。
- 基础设施制度覆盖15个行业的258家运营商,要求申报系统清单并报告严重事件。
- 通信信息的实际运用时间晚于初期组织安排和报告措施的实施时间。