紧急方案着眼于网络攻击及其后续损害
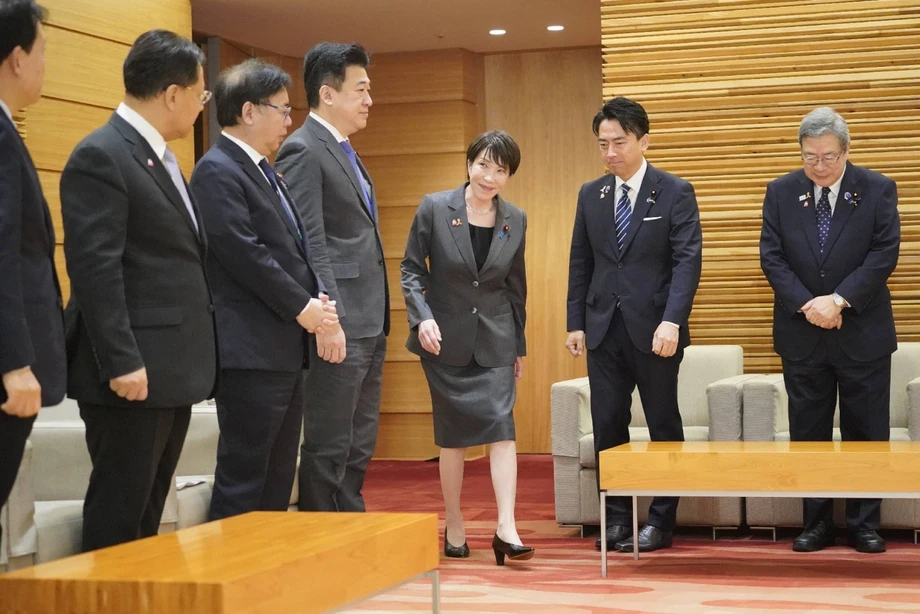
2026年11月6日,日本批准拨款100亿日元(约合6300万美元),用于紧急网络安全工作。首相高市早苗领导的政府同时采取措施,排查安全漏洞、派遣专家协助企业,并研究屏蔽传播被盗个人信息的网站。
目录
这项方案由首相官邸举行的相关阁僚会议敲定,旨在应对一系列数据泄露事件,其中包括一起涉及GMO互联网集团(GMO Internet Group Inc.)的攻击事件,攻击者还提出了勒索要求。方案既针对侵入计算机系统的初始攻击,也关注被盗信息传播后可能造成的损害。
一支专注于测试和加强防御的专家团队将于11月开始工作。另一支团队将主动接触被认为面临风险的企业,争取在攻击发生前采取行动;此外,政府与私营部门专家组成的救援团队计划协助企业应对入侵事件。
日本首相高市在会议上要求政府统筹应对:
全力加强日本的应对能力
这项方案有四大支柱:利用人工智能加强基础安全、改善信息收集与调查分析、采取战略性应对措施,以及支援受害者并防止损害进一步扩大。
这四个方面将原本可能由不同机构分别承担的任务串联起来。企业需要修补漏洞,调查人员需要掌握攻击者的信息,客户则需要防范泄露记录遭滥用。日本的计划旨在整合这些工作,而不是只修复遭入侵的系统。
GMO数据泄露事件为何促使政府采取行动
10月26日,在发生多起重大个人数据泄露事件后,高市指示官员制定这项方案。政府的担忧已不再局限于记录被盗,也包括信息可能遭滥用而蒙受经济损失的人。
此前的GMO数据泄露事件及损失涉及26,739台服务器。该公司称这些服务器可能受到影响,涉及日本国内外70多家证券公司、外汇服务商及其他企业的交易账户。神奈川县一名客户称,未经授权的外汇交易令他损失超过600万日元。
对客户而言,实际风险在于,即使最初的入侵已经结束,数据泄露仍可能持续造成损害。企业被窃取的信息可能被用来尝试访问金融账户,或为其他诈骗活动提供便利。政府将受害者支援和限制泄露数据传播纳入方案,正是为了应对后续风险。
应对工作的主要时间节点如下:
- 10月:一项允许主动网络防御的法律生效,其中包括主动访问攻击者使用的服务器。
- 10月26日:高市指示阁僚制定紧急网络安全方案。
- 11月6日:阁僚敲定方案,政府批准从2026财年预备金中拨款100亿日元。
- 11月期间:计划成立专家安全团队和风险企业联络团队。
- 本财年内:政府计划成立公私部门网络救援团队。
人工智能纳入基础安全工作
日本的方案指出,基础防护不足是近期多起数据泄露事件中反复出现的问题。方案还提到一种更迅速的威胁:人工智能技术进步,使攻击者能够快速利用漏洞,并同时攻击大量目标。
安全卫生工作是指保护计算机系统的日常工作,例如安装安全更新、管理访问权限和排查漏洞。这些任务看似普通,但一个被忽视的漏洞就可能成为攻击者侵入敏感记录的通道。
政府计划利用人工智能协助发现漏洞,并与先进人工智能开发商及海外科技企业合作,及时更新漏洞信息。漏洞是指可被利用来侵入系统或使系统出现非预期行为的缺陷。
推动政府加快行动的原因之一,是已有证据表明,攻击工具能够自动执行攻击的部分环节。在此前的一次ARTEX安全演示中,日本网络安全公司S&J表示,一款人工智能代理在约15秒内,就从一个测试网站收集了虚构的个人信息。S&J社长三轮信夫表示,一个人可能需要几天才能完成的工作,人工智能几秒钟或几分钟就能完成。
政府也将人工智能用于防御工作。自动化检查有助于专家搜寻漏洞,而与科技企业合作则能获取更及时的信息,了解攻击者可能试图利用的缺陷。
不同团队负责攻击应对的不同阶段
这支被称为“顶尖枪手”团队的专家队伍将汇集拥有高深技术知识的人员,工作内容包括渗透测试和强化安全措施。渗透测试是经授权尝试侵入系统,以便系统所有者发现并修复漏洞。
联络团队的职责则有所不同:主动接触面临潜在风险的企业,并推动其采取预防措施。该团队计划于11月启动,届时将建立一条在企业受害前进行干预的渠道。
网络救援团队将整合公私部门的专业力量,协助企业应对攻击发生后的初期处置。政府计划在本财年内成立该团队,时间晚于计划于11月成立的另外两支团队。
这些任务涵盖三个实际阶段:检查防御措施、向机构提示风险,以及在攻击发生后提供帮助。企业遭遇入侵时,外部专家可以在企业评估事态并决定应对方式的关键时刻提供支持。
100亿日元将用于哪些方面
11月6日,政府批准从2026财年一般账户预备金中拨出100亿日元。预备金是预算中预先留存、供政府在财年内出现新增需求时动用的资金。
这笔资金将用于检查政府机构及其他公共组织运营的计算机系统是否存在漏洞,也将用于采购和升级网络安全设备,包括警方用于收集和分析情报的设备。
财务大臣片山表示,这笔资金将支持各省厅协同开展防护工作:
我们将利用这笔预备金,与相关省厅紧密合作,确保落实所有必要的安全措施。
高市还指示财务大臣及其他相关阁僚研究落实紧急措施所需的资金。作出拨款决定后,各部门可立即获得资源开展检查和采购设备,同时着手组建新团队。
主动网络防御将不再局限于保护单个网络
日本还计划通过主动访问攻击者使用的服务器,加强瓦解威胁的能力。政府将这一做法称为主动网络防御,其法律依据是一项已于10月生效的法律。
服务器是为其他计算机提供服务或存储信息的计算机。攻击者可能利用服务器操控恶意活动或存放被盗数据。访问这些系统,可以让政府针对支撑攻击的基础设施采取行动,同时保护遭到攻击的日本机构。
高市指示网络安全大臣古川俊治研究修订《网络应对能力强化法》。这意味着,方案中已纳入的行动措施之外,政府还将考虑可能的法律修订。
要理解政府的应对思路,必须看到这两类措施的结合。一些措施涉及企业如何维护自身系统;另一些则涉及国家针对攻击者基础设施行使权力,需要不同的法律和行动框架。
屏蔽泄露数据网站仍需法律审查
政府将加快研究屏蔽展示泄露个人信息的网站,也在考虑允许电信运营商屏蔽与网络攻击有关的特定网站或服务器。
屏蔽是指通过电信网络阻止用户连接到指定目标。该措施旨在限制初始数据泄露之后的进一步损害,包括防止个人信息继续暴露。
日本宪法对通信秘密的保护是此次审查的核心。方案要求紧急审查相关法律问题,再决定是否推进。屏蔽提议仍在讨论中,适用范围、保障措施和实施时间表尚待确定。
对信息已遭泄露的人来说,这部分方案关注的是个人信息脱离原企业控制后会发生什么。对电信运营商而言,这将使其承担超出自身网络安全范畴的责任。
国家安全事件将单独应对
对于可能严重影响国家安全的事件,包括国家网络安全办公室、国家警察厅和防卫省官员在内的团队将提供支援。
这一安排将国家网络安全协调、警务和防卫工作纳入同一应对机制。该机制与计划成立的企业救援团队并行,为可能造成更广泛国家影响的事件提供单独的应对渠道。
加强信息收集与分析将为这两条应对线提供支持。预备金拨款用于购置警方设备、与海外科技企业合作,以及共享漏洞信息,都是为了更有效地发现和应对威胁。
11月启动的团队将迎来首次实际检验
最早的计划节点是于11月成立专家团队和联络团队。网络救援团队的成立时间则延至本财年结束前。
这些团队成立后,将开始把方案转化为面向机构的实际支持,包括技术测试、攻击发生前的风险警示,以及攻击发生后的协助。政府机构和公共组织也将获得由紧急拨款支持的漏洞检查。
法律工作将与这些行动措施同步推进。古川受命研究修订网络应对法律,政府则审查在通信保护框架下实施网站屏蔽的方式。因此,日本的紧急应对方案既包括立即拨款和组建团队,也包括仍需法律决策的提议。
要点
- 日本于2026年11月6日敲定紧急网络安全方案,此前发生多起重大个人数据泄露事件。
- 政府批准拨款100亿日元(约合6300万美元),用于检查、设备采购及其他网络安全措施。
- 专家测试团队和联络团队计划于11月成立。
- 政府计划在本财年内成立公私部门救援团队,协助遭受网络攻击的企业。
- 方案包括利用人工智能开展安全检查,并加强与海外科技企业的合作。
- 屏蔽网站的计划仍需接受法律审查,其中包括考量日本对通信秘密的保护。
- 网络安全、警务和防卫部门的官员将为可能严重影响国家安全的事件提供支援。