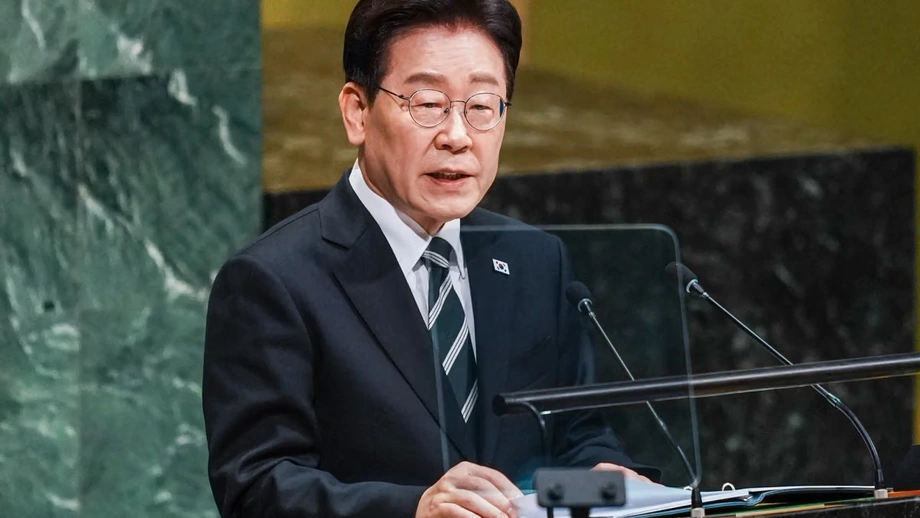
李在明寻求设立统筹网络防御的单一机构
据报币安遭窃63亿美元后,韩国总统李在明已指示官员研究设立一个权力强大的网络安全机构。目前,安全检查覆盖2100多家公共机构以及约170处大型私营基础设施。
目录
11月3日,李在明在首尔举行的内阁会议上呼吁加强政府各部门与私营企业之间的协调。他提出这一建议之前,韩国金融企业遭遇网络攻击,人们对金融、能源和通信网络的安全也日益担忧。
李在明希望官员更早发现风险、更快共享预警信息,并指出当前做法存在不足:
现有安全体系以检查和事后应对为核心,正显露出明显局限。
拟议中的网络安全总协调官将统筹目前由多个部门分别负责的工作。在此语境下,总协调官是指拥有强大权力、负责协调特定政策领域工作的官员或机构。李在明还要求官员考虑组建一支由政府与私营企业共同参与的工作组。
这项提议仍在审议中。政府尚未公布该机构的架构、将从现有部门获得哪些权力,也未公布成立时间表。
币安遭窃事件为何敲响警钟
据报,攻击者于10月29日从币安窃取了约63亿美元的数字资产。此次盗窃波及10条区块链上的在线钱包,大部分资金在约20分钟内被转走。区块链是用于记录加密货币交易的数字账本。
资金被转走的速度和波及范围,有助于解释李在明为何着重强调预警。攻击在数分钟内席卷多个网络,留给机构识别可疑活动、联系相关部门并限制进一步损失的时间极少。
区块链分析公司TRM称,这是有记录以来规模最大的加密货币盗窃案。据报损失的63亿美元约为2025年2月Bybit遭窃15亿美元的4.2倍,显示了这起事件在政策讨论中所涉及的规模。
美国联邦调查局于10月31日将这起攻击归咎于朝鲜,并指认黑客组织TraderTraitor。朝鲜否认对此负责。朝鲜领导人金正恩的妹妹金与正驳斥了这一指控:
荒谬的论调,毫无新意。
李在明在谈及加强防御的必要性时提到了币安事件,但没有在讲话中点名朝鲜。他的指示着眼于韩国应如何组织应对公共服务和企业面临的网络威胁。
事件经过
盗窃事件、美国方面的归因以及李在明的指示,都发生在几天之内。韩国国内的泄露事件也让这场讨论更为紧迫,其范围已超出加密货币交易所。
- 2025年2月:Bybit遭遇加密货币盗窃,损失约15亿美元;这是用来说明币安事件规模的参照。
- 10月29日:据报攻击者从币安在10条区块链上的钱包中转走约63亿美元。
- 10月31日:美国联邦调查局将币安攻击归咎于朝鲜。
- 11月3日:李在明在内阁会议上指示官员审议设立网络安全机构及加强预防措施。
韩国当局也在对公共机构和大型私营设施开展安全审查。这些检查是即时应对措施;与此同时,官员正研究如何从长远角度调整网络安全职责的组织方式。
设立网络安全总协调官将带来哪些变化?
李在明的提议针对一个实际问题:安全职责分散在职责各异的机构之间。国家情报院、科学技术信息通信部和金融监管机构目前已分别参与应对工作的不同环节。
协调机构将把这些职能纳入一个涵盖政府与私营企业的共同框架。李在明呼吁建立一套能够发现攻击迹象、传播相关信息并在损失扩大前组织应对的体系。
一个机构发现的预警信息,可能对另一个机构至关重要。例如,关于入侵企图的信息可以帮助其他机构核查自己是否面临类似活动。李在明所描述的预防体系,核心就在于加快信息共享。
拟议中的公私联合工作组将把政府协调工作与运营金融服务及其他重要网络的企业联系起来。工作组的成员构成和职责,将取决于官员尚未作出的决定。
检查范围涵盖公共机构和重要网络
国家情报院已要求对2100多个部委、地方政府和公共机构开展紧急安全检查。科学技术信息通信部正在审查约170处大型私营基础设施,包括金融和电信运营商。
李在明将金融、能源以及信息通信列为优先领域。他指示官员解决主要国家机构和基础设施的安全弱点,将网络安全与人们日常依赖的服务联系起来。
金融网络支撑支付和资金获取。通信网络承载个人、企业和公共机构之间的信息。能源基础设施则保障电力及其他重要供应。李在明的指示将这些服务的保护,与数字资产和个人信息的保护并列。
检查仍属于即时应对措施。更广泛的改革将加强协调并推动更早行动,使当局不仅能在事件发生后展开调查,也能对预警信号及时作出响应。
韩国数据泄露事件让客户信息安全受到关注
未来资产全球投资、加密货币交易所Bithumb和大信证券近期均受到涉及客户信息的黑客攻击影响。这些事件让个人数据的处理问题,与加密货币盗窃一同进入政府讨论范围。
资金和信息给受影响客户带来的问题各不相同。交易所可能需要补回被盗资产,而发生数据泄露的企业则必须处理用户信息暴露的问题。李在明提出的框架关注的是各机构整体安全,而非某一种特定损失。
在此之前,据报一份总统所乘飞机的乘客名单遭到泄露。这起事件使人们的担忧从金融企业延伸至与国家运作相关的信息。
韩国金融服务委员会已召集五家加密货币交易所的代表,评估其应对准备情况:Upbit、Bithumb、Coinone、DigitalX和Gopax。这些会议将韩国本土交易平台纳入对币安事件及近期韩国数据泄露事件的应对工作。
在线钱包和离线钱包为何重要
韩国交易所必须将至少80%的客户加密货币存放在冷钱包中。这类钱包将授权转账所需的数字凭证离线保存,从而降低其受到互联网连接攻击的风险。
热钱包保持联网,便于交易所处理转账。据报币安盗窃事件涉及热钱包,因此,在线访问与离线存储之间的区别,是理解交易所如何管理安全的关键。
韩国的规定意味着,至少五分之四的客户加密货币必须存放在冷钱包中。其余部分最多可占五分之一。这些数字规定的是资产存储要求;交易所运营商仍需制定管控措施,规范访问权限、转账审批以及资产在不同钱包之间的转移。
客户也取决于交易所在损失发生后的应对方式。币安表示,已恢复服务并承担此次事件造成的损失,约95%的被盗金额由其自有储备资金补足。按据报63亿美元的盗窃金额计算,这一比例约为59.9亿美元。
韩国拟议中的《数字资产基本法》将涉及黑客攻击后对客户的赔偿问题,但该法案尚未通过。因此,赔偿问题与现行的客户资产离线存储要求是两个不同的政策议题:一个关乎资产如何存放,另一个关乎客户遭受损失时由谁赔偿。
李在明将人工智能进步与加强保护联系起来
李在明警告称,人工智能的发展正使黑客手段日益复杂、影响范围不断扩大。他认为,随着攻击手段不断演变,安全系统需要识别弱点并对攻击早期迹象作出反应。
他将人工智能列为威胁环境变化的原因之一。他的指示要求在技术、政府机构和公众安全意识等方面采取预防措施,而不能仅仅依赖检查。
李在明还将网络安全与韩国在半导体和人工智能领域的发展目标联系起来。总统表示,韩国要实现数字竞争力,就必须在推动这些产业发展的同时加强保护:
要成为数字时代的引领者,我们必须拥有世界一流的网络安全能力,以及半导体和人工智能实力。
对公共机构和企业而言,眼下的工作是检查安全漏洞,并做好更快共享预警信息的准备。更大的决定在于,新设协调机构将对那些已经承担安全职责的机构拥有多大权力。
对客户来说,最切实的问题是个人信息安全、能否持续使用金融服务,以及遭窃后的赔偿。拟议中的网络安全机构和仍待通过的数字资产法案,分别处理这些问题的不同方面。
要点
- 李在明已下令审议设立一个协调政府部门与私营企业的网络安全机构。
- 这项提议是在据报币安10月29日遭窃63亿美元,以及韩国金融企业近期发生数据泄露事件之后提出的。
- 美国联邦调查局将币安攻击归咎于朝鲜,朝鲜否认对此负责。
- 安全检查覆盖2100多家公共机构以及约170处大型私营基础设施。
- 韩国交易所必须将至少80%的客户加密货币存放在冷钱包中。
- 《数字资产基本法》尚未通过,拟议中的网络安全机构也尚未公布成立时间表。