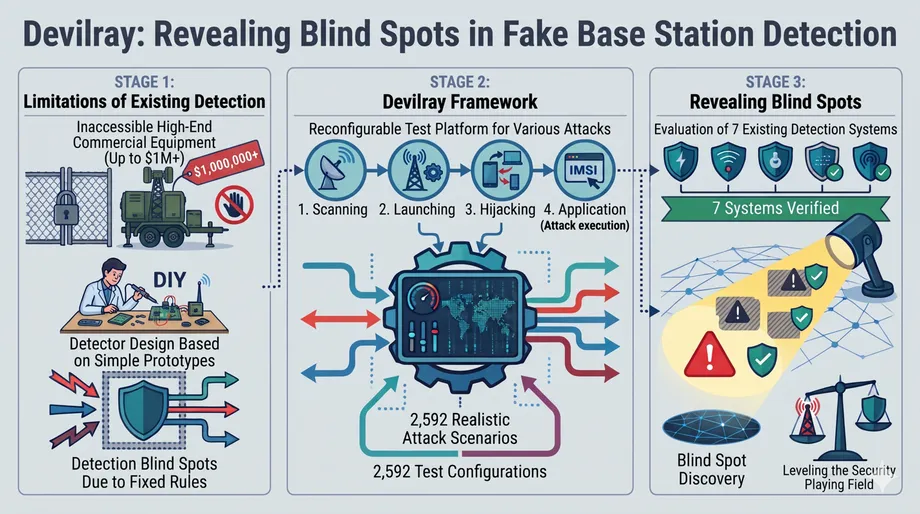
测试手机防护能力的2,592种方式
KAIST研究团队重现了假移动基站可能采用的2,592种运行方式,并将其与七种现有检测系统进行测试。每种检测器至少漏掉了192种配置,暴露出相关工具在识别用于监视、追踪位置和钓鱼的设备时存在漏洞。
目录
KAIST于2026年11月4日公布了这项研究。研究团队由该校电气工程学院教授金勇大(Yongdae Kim)带领,他们通过检查一款商用监视设备、早期研究成果和国际移动通信标准,搭建了名为Devilray的测试平台。团队使用真实智能手机检查每种配置,以确认其通信流程能够正常运行。
漏检配置的最低数量约占受测2,592种配置的7.4%。但核心发现不止于这个比例:以熟悉的警示迹象为基础构建的检测器,可能会漏掉通过不同消息顺序或不太显眼的无线电信号达到相同目的的攻击者。
假基站也称IMSI捕获器、基站模拟器或StingRay,会冒充合法移动基站,诱使附近手机连接。政府会将其用于监视。犯罪分子也曾将这类设备装在车辆中穿行于城市街道,发送冒充银行或快递公司的消息。
对手机用户而言,后果可能包括订户标识符泄露、位置追踪、服务中断,或收到通过运营商常规消息通道之外的路径发送的欺诈信息。对运营商和调查人员而言,Devilray提供了一种测试更多可疑行为的方式,无须获取所有昂贵且受限的商用设备。
熟悉的测试为何会留下漏洞
研究人员开发假基站检测方法已有约20年。然而,商用监视设备价格昂贵,购买和操作也受到限制。大学团队往往只能自行搭建仿真基站、观察其行为,再根据这些观察设计检测器。
使用基于相同假设构建的设备进行评估,检测器可能表现良好,却漏掉其他手法。攻击者可以改变消息顺序、选择其他频率,或降低发射功率,同时仍然获取目标信息。
领导这项研究的KAIST电气工程教授金勇大这样描述了这一问题:
检测工作一直围绕已知攻击展开。真正的攻击者不会止步于此。到目前为止,攻防双方的天平一直偏向攻击者。
Devilray改变了评估的出发点。它不再只问检测器能否识别某一种特定的仿真基站,而是梳理攻击者可采用的一系列选择,并测试检测器能否发现这些变化。
合作团队还包括韩国国家安全研究所、庆熙大学、佛罗里达大学以及移动网络公司Cape。研究人员称,这是首项分析执法和情报机构在售商用假基站的学术研究。
LTE为何留下冒充空间
LTE是通常与4G移动服务相关的技术,它允许手机在验证网络身份之前,先对部分网络消息作出响应。在初始连接过程中,仿真基站可以利用这一空档影响手机接下来的操作。
假基站可以索取永久订户标识符,这类信息可将移动订阅关联到个人。电子前哨基金会的Rayhunter检测器会监测此类请求。另一种流程则可利用拒绝消息,促使手机重新连接并泄露标识符,而无须像前一种方式那样直接索取。
因此,只监测直接索取行为的检测器,可能会漏掉通过另一条路径获取相同信息的情况。这个漏洞源自LTE标准允许的流程,因此问题的范围超出了某一款手机型号或某一家厂商软件中的错误。
LTE对使用5G手机的人依然有影响。许多5G网络仍依赖LTE;当5G覆盖不可用或攻击者诱使手机切换时,手机也可能回落到LTE。购买支持5G的手机并不能消除其在LTE连接流程中面临的风险。
构建真实可信的攻击范围
团队检查的商用设备能够复制合法基站的身份、切换频率并同时运行两个网络。它还可以降低发射功率,将覆盖范围缩小到几米,这项能力对测试那些认为可疑基站会发出异常强信号的检测器尤为重要。
研究人员将这些观察结果与既有研究以及3GPP的规范结合起来。3GPP是负责制定国际移动通信标准的合作组织。他们将一次操作划分为四个阶段:勘测周边网络、启动假小区、吸引手机连接,以及实施攻击。
在这些阶段中,团队确定了攻击者可以改变的七个维度。直接组合所有选项,也会产生现实通信中无法同时成立的组合,因此研究人员应用了21条依赖规则,剔除了不兼容的组合。
最终得到的集合包含2,592种配置。每种配置都使用真实智能手机进行了测试,因此评估既以标准和商用设备为依据,也经过了实际检验。这个数字指的是团队构建的测试范围;研究并未统计这些配置在真实攻击中出现的频率。
对防御方而言,可重复的测试很重要,因为软件更新后可以重新评估检测器。开发者可以使用相同的运行条件,检查更新是否能识别此前漏掉的行为,以及是否会在其他方面造成问题。
细微变化就能绕过警示迹象
受测的七种系统使用了多类证据,包括信令消息、基站广播信息、无线电信号、统计模式和机器学习。每种系统都有盲区,通常与设计者选择的具体线索有关。
消息检测器可能漏掉通过不同交互流程收集标识符的行为。寻找过强信号的检测器,可能无法发现低功率运行的商用设备。只覆盖小范围区域的近距离攻击者,没有太大理由向整个街区发射信号。
统计检测器还面临另一种问题。它会监测手机被要求披露标识符的频率,但攻击者可以缓慢收集标识符,并且只针对附近部分手机。由此产生的模式可能像公交客运站的正常活动,而不是明显激增的监视请求。
这些例子说明,发现假基站远不止维护一份可疑消息清单那么简单。攻击者可以调整时机、功率和通信流程,同时让行为与合法网络上的正常操作保持相似。
检测能力提升,误报也随之增加
团队还研究了机器学习能否弥补这些漏洞。他们使用检测器此前漏掉的攻击重新训练模型,然后同时衡量检测成功率和对正常运营商流量的误报率。
对于分析无线资源控制(RRC)消息的模型,检测率从51%升至96%。RRC消息有助于管理手机与网络之间的无线连接。该模型的误报率也从1.4%升至5.3%,接近原来的四倍。
对于分析非接入层(NAS)消息的模型,检测率从27%升至63%。NAS信令负责处理手机与移动核心网之间的注册和移动性等事务。其误报率从4.7%升至8.8%。在所研究的最困难案例中,NAS模型的误报率达到15%。
简单来说,在这些测试条件下,5.3%的误报率意味着每评估1,000条合法样本,大约会发出53次警报;而误报率为1.4%时,大约会有14次。这会增加人员或系统需要调查的正常活动数量。
RRC检测器的检测率提高了45个百分点,NAS检测器提高了36个百分点,但两者都伴随着更多误报。因此,研究人员认为,评估时应同时呈现检测率和误报率,以便用户判断在日常运行中提高攻击覆盖率是否切实可行。
韩国的经历让这项研究更显紧迫
韩国已经发生过涉及非法蜂窝设备的经济损失。政府对一起涉及KT的事件进行调查后,统计出368名受害者以及约2亿韩元的非法小额支付损失;该事件于2025年8月进入公众视野。
这起事件涉及非法毫微微蜂窝基站。毫微微蜂窝基站是一种小型基站,通常用于改善覆盖范围或减轻移动网络流量压力。在该事件中,攻击者使用伪造设备截取用户信息并进行未经授权的扣费。
金勇大于4月8日在.HACK Conference 2026上介绍了移动网络测试工作。他的实验室开展的研究包括LTE嗅探器,这种设备能够监听手机与基站之间交换的无线电消息。研究人员发现,未加密发送的信息可能有助于追踪设备的实际位置。
元数据(如标识符和连接详情)描述的是通信本身,而不是消息或对话中的文字。即使消息内容经过加密,暴露的连接信息仍可能透露设备及其移动轨迹的有用细节。
实验室还进行了涉及伪造紧急警报的实验,并使用Devilray重现了短信群发器攻击和SigOver攻击;这类攻击会使设备断开互联网服务。演示展示了研究人员试图测试的各种后果,从欺骗性消息到手机连接中断。
专用5G网络也受到关注
金勇大在4月的演讲中还将关注范围扩展至为特定组织或工业场所搭建的专用5G网络。这类网络的用户包括国防设施、工业园区和医疗机构,因此设备及位置信息的安全具有现实意义。
他警告说,设备软件中的弱点可能与移动通信流程中的弱点叠加,形成拦截信息或植入恶意软件的途径。他的担忧还涉及基带组件,也就是负责处理设备蜂窝无线通信的软硬件。
在4月的演讲中,实验室称正在开发其嗅探器的5G版本,进度约为90%。金勇大还指出,暴露的元数据可能让观察者推断出设施内设备的存在和位置。
Devilray对检测器的评估聚焦于LTE。实验室同时开展5G相关工作,体现了其在研究较新网络的同时,也关注仍承载移动流量、并为许多5G网络提供支持的技术。
受控访问与下一场公开演讲
研究团队将Devilray限定为经过审核的研究人员和组织,并实行受控访问,因为其重现攻击行为的能力可能被滥用。预期用户包括需要针对更广泛设备行为测试防御措施的运营商、调查人员和开发者。
团队已将Rayhunter漏掉的攻击案例分享给电子前哨基金会,该组织正在研究检测这些攻击的方法。全球移动通信系统协会GSMA也邀请研究人员向其欺诈与安全小组介绍Devilray,行业和标准组织代表在会上讨论了检测方法。
这项研究已发布在arXiv上,并获ACSAC 2026接收,计划于12月7日至11日在洛杉矶举行的会议上发表。主要公开时间节点横跨数月:
- 2026年4月8日:金勇大在.HACK Conference 2026上介绍了实验室的移动网络测试框架。
- 2026年11月4日:KAIST公布Devilray以及对七种检测系统的评估结果。
- 2026年12月7日至11日:研究计划在洛杉矶举行的ACSAC 2026上发表。
金勇大的团队还在开发一种检测器,整合来自手机、运营商网络和独立无线电嗅探器的观测信息,以检测并定位假基站。这项工作汇集多个观测点的信息,而不是依赖单一警示迹象。
金勇大这样描述测试平台的用途:
Devilray并不是为了击败现有检测器。它让防御方也能拥有攻击者已经具备的选择,从而让攻防双方终于能够共同进步。
要点
- Devilray可重现2,592种假基站配置,并使用真实智能手机逐一进行检验。
- 受测的七种检测器均至少漏掉192种配置,约占测试集的7.4%。
- 攻击者可以改变消息、信号功率和信息收集模式,以躲避常见警示迹象。
- 重新训练两个机器学习模型提高了检测率,但也增加了对合法流量的误报。
- Devilray仅向经过审核的用户开放,相关研究计划于12月在ACSAC 2026上发表。