三项标准草案开启国家安全转型
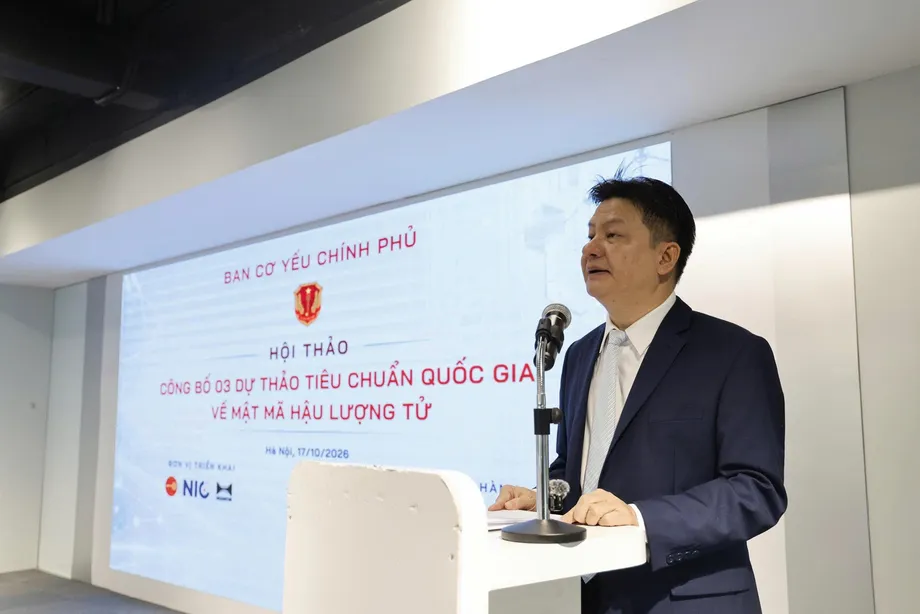
越南政府密码委员会公布了三项抗量子密码学国家标准草案,为一项计划制定技术基础,拟于2035年前将所有对国家安全至关重要的信息系统转为抗量子保护。草案于2026年10月17日在河内公布,涵盖越南数字签名算法HB-PQSign、密钥封装机制ML-KEM以及数字签名算法ML-DSA。
目录
委员会已公开这些规范及技术说明,征求越南国内外科学家、密码学专家和科技企业的意见。草案涉及民用密码技术,而范围更广的转型计划则着眼于保护国家关键信息系统。
政府密码委员会副主任、少将胡文雄指出,一种威胁使得准备工作刻不容缓:攻击者可以在今天收集加密信息并加以保存,等到功能更强大的量子计算机能够破解这些信息时再行解密。需要保密多年的信息尤其容易受到这种策略的威胁。
越南的应对措施包括自主研发算法、采用国际标准、开展公开技术评审以及分阶段迁移。现有系统将首先接受风险评估,随后从2028年起逐步整合抗量子密码技术,并在2030年达到混合部署阶段的里程碑。
实际挑战不止于选择新的数学方法。政府机构和企业需要配备软件、设备、测试能力及受过培训的专业人员,以支持新的密码方法,同时确保服务持续运行。因此,委员会的时间表将标准制定与实际部署联系起来,而不是把算法发布视为工作的终点。
加密信息为何当下就面临风险
胡文雄警告称,功能足够强大的量子计算机可能破解广泛使用的公钥密码方法,包括RSA和椭圆曲线密码学(ECC)。这些方法帮助数字系统在无需通过单独渠道预先共享秘密的情况下建立安全连接并验证身份。
量子计算机采用的计算技术不同于传统计算机。为量子计算设计的肖尔算法威胁到RSA和ECC所依赖的数学难题。抗量子密码学(PQC)采用不同的数学基础,旨在抵御传统计算机和量子计算机的攻击。
眼下最直接的担忧通常被称为“现在收集、日后解密”。攻击者可以保存加密通信,即使暂时无法读取,也可以等到更强大的工具问世后再尝试恢复其内容。因此,需要保密数十年的文件必须得到能够超越当今计算机能力的长期保护。
政府密码委员会前主任、准将邓武山指出,长期保存的信息、公共行政中使用的数字签名,以及金融和银行交易都需要重点关注。机密性与签名承担不同功能:加密保护信息内容,而数字签名有助于确认签署者身份并验证信息是否被篡改。
三项草案拟统一哪些标准
HB-PQSign是一种基于哈希函数的数字签名方案。哈希函数是一种将数据转换为数字指纹的数学工具。该草案涵盖一项在越南研发算法的改进版本。其设计有选择地借鉴了SPHINCS+框架,该框架与国际签名标准FIPS 205相关,同时让越南研究人员能够自主确定参数和运行方式。
ML-KEM承担不同的功能。密钥封装机制帮助双方通过公共网络建立共享密钥,随后可用该密钥加密双方的通信。越南的草案引用了ISO/IEC 18033-2:2006/Amd.2:2026。
ML-DSA是一种基于称为格的数学结构的数字签名算法。其草案借鉴了FIPS 204。简单来说,格密码学通过结构化点集所涉及的数学难题来构建安全性,攻击者难以求解这些难题。
因此,这三项草案既涉及对签名信息的信任,也涉及用于保护通信的共享密钥建立。草案引用国际标准,也为越南开发人员提供了通用技术基础,便于构建能够与其他地方开发的产品和服务协同工作的系统。
从2027年到2035年的时间表
委员会的计划依据两项政府方案制定:2026年至2035年抗量子密码系统建设方案,以及2026年至2030年鼓励更多主体参与民用密码研究和应用开发的方案,该方案的展望延伸至2035年。这两项方案分别依据总理第125/QD-TTg号和第1226/QD-TTg号决定制定。
这项政策属于落实越共中央政治局第56-NQ/TW号决议(关于发展越南密码行业)和第57-NQ/TW号决议(关于科学技术、创新和数字化转型)的工作内容。转型将从检查现有密码系统及其潜在风险开始。
- 到2027年:发布涵盖PQC算法、产品和安全设备的全套国家技术标准。
- 自2028年起:逐步将现有密码技术与PQC结合使用。
- 到2030年:完成将PQC按计划混合整合到对国家安全至关重要的信息系统中。
- 到2033年:发布涵盖PQC和量子密钥分发的其他国家标准。
- 到2035年:完成转型,使100%对国家安全至关重要的信息系统采用抗量子密码技术。
2030年的里程碑指混合部署阶段,即现有方法和新方法将同时运行。2035年的目标则是完成指定关键系统的全面转型。目标范围是对国家安全至关重要的系统,而不是越南的所有设备或在线服务。
混合保护如何保障服务连续性
胡文雄表示,转型必须在确保服务连续性的同时协调各组织的变更。政府密码委员会副主任如此描述这一做法:
越南向抗量子密码技术转型必须谨慎、协调,并确保不间断。
委员会的研究包括混合ML-KEM,即将ML-KEM与ECC或RSA等现有方法结合。若设计得当,这种方法旨在确保只要其中一个组件仍然安全,就能维持保护,让两种方法在迁移期间相互补充。
工程实现与算法选择同样重要。技术讨论中提到的2024年KyberSlash漏洞,说明了实现过程中的风险。既要审查算法的安全假设,也要检查运行算法的软件的实际行为。
PQC将成为大规模部署的主要技术。量子密钥分发(QKD)则会在部分关键通信网络中选择性使用。PQC使用可在传统计算设备上运行的密码算法;QKD利用量子物理过程分发密钥,需要专用通信基础设施。
越南希望掌握四个技术层面
密码科学与技术研究院院长阮国全表示,国家能力取决于掌握四个相互关联的层面:算法设计与安全性证明、密码分析、安全实现与硬件生产,以及标准化与测试。
每个层面回答的问题都不相同。设计人员要说明算法为何能够抵御攻击。密码分析人员主动寻找破解算法的方法。工程师将设计转化为软件和硬件,确保系统运行时秘密信息得到保护。测试和标准则为评估最终产品确立共同要求。
委员会表示,其工作包括HB-PQSign、混合ML-KEM、量子随机预言机模型中的安全性分析,以及密码参数集的开发和管理。参数是决定安全级别、处理需求以及密钥或签名大小等属性的设置。
量子随机预言机模型(QROM)是一种数学框架,用于分析密码安全性,同时允许攻击者对理想化哈希函数进行量子查询。所述研究还包括Fiat-Shamir with Abort和Fujisaki-Okamoto等技术,以及Compressed Oracle和Measure-and-Reprogram方法。
越南的目标是在国内建立检查、调整和维护密码系统的能力。阮国全认为,这种能力关系到敏感信息的掌控权,也有助于减少对外部技术决策的依赖。
从数学设计到可用产品
HB-PQSign的开发工作包括参考实现、测试向量以及针对非预期信息泄露攻击的防护。参考实现提供算法的可运行范例;测试向量则提供已知输入和预期输出,帮助开发人员检查自己的软件是否运行正确。
潜在应用包括政府工作中的数字签名,以及使用硬件安全模块(HSM)的集中式签名系统。HSM是专门用于保护密码密钥并执行敏感操作的设备,无须将密钥暴露给普通软件。
实现安全性需要关注侧信道攻击和故障攻击。侧信道攻击是指攻击者分析运行时间或功耗等线索;故障攻击则通过蓄意干扰设备运行实施攻击。这些风险说明了为何安全硬件和独立评估是拟议能力框架的一部分。
MK集团代表阮国汉表示,该公司正与密码科学与技术研究院合作,将抗量子算法整合到其MK Lotus操作系统中。相关工作面向支持金融交易、电子合同、电子身份和在线公共服务等领域的产品。
密钥和签名尺寸增大,也会给网络、存储系统以及资源受限的设备带来额外负担。公钥基础设施(PKI),即用于验证数字身份的证书和可信机构体系,也需要适应这些变化。因此,部署测试除了评估安全性,还必须检查处理速度、兼容性和资源使用情况。
专业人才短缺可能拖慢部署
阮国全指出了四大挑战:科学知识要求高、需要具备密码灵活性、理论与部署之间存在差距,以及高水平人才短缺。密码灵活性是指在出现新漏洞时,能够替换算法或调整设置,而无须重建整项服务。
这种灵活性必须覆盖软件、设备和通信协议。一家机构作出的变更可能影响与之连接的系统,因此必须开展协调测试,才能确保公共服务和商业交易不间断运行。
阮国全提议围绕四个能力层面组建核心专家团队,将博士培养与国家密码项目相结合,并选派青年研究人员前往国际领先机构。他还呼吁制定合适的招聘、薪酬和工作条件,以吸引并留住专业人才。
邓武山表示,合格的密码学家对于将草案转化为实用系统至关重要。他呼吁监管机构、研究院所、大学和企业加强协作。培养一名能够独立设计算法的专家需要多年时间,而私营企业和海外雇主对这类人才的竞争已经十分激烈。
公开评议将影响最终标准
政府密码委员会已通过委员会、国防部以及国家标准、计量与质量委员会门户网站发布技术资料。委员会还设立了专门网站,征集科学家、专家和科技企业的反馈。研讨会相关材料未公布意见征集截止日期。
密码科学与技术研究院前院长陈维来和陈文长提议,更广泛地发布详细技术说明,开展专题技术讨论并推出英文版本。这些举措将有助于国际密码分析人员审查相关设计并提供详细评估。
国家创新中心副主任武春怀表示,这些标准将为评估、选择、测试和部署适合越南的安全解决方案提供技术依据。他呼吁在标准制定与迁移规划、研究与试验,以及研究机构、大学和企业之间的合作方面加强协调。
该中心计划与委员会及研究院合作,将实际需求与研究能力和国际专家网络对接。下一个正式里程碑是2027年前出台国家标准方案,随后从2028年起逐步开展混合部署。公开评议、产品测试和专业培训需要共同推动这三项草案转化为各组织能够可靠运行的工具。
要点
- 越南于2026年10月17日在河内公布了HB-PQSign、ML-KEM和ML-DSA三项标准草案。
- 草案面向国内外专家开放,征求技术评审意见。
- 国家标准计划于2027年前出台,混合部署将从2028年起逐步展开,并于2030年实现关键系统阶段性目标。
- 政府的目标是于2035年前将所有对国家安全至关重要的信息系统转为抗量子密码技术。
- PQC将用于广泛部署,QKD则将在关键通信网络中选择性使用。
- 安全实现、产品兼容性和专业人才培训是核心挑战。