数十亿美元在数分钟内转移,随后各方争相冻结资金
区块链情报公司TRM Labs称,2026年10月29日,约63.6亿美元的加密货币从币安在10条区块链上的钱包中转出,其中大部分在约20分钟内完成。TRM和Chainalysis将这起攻击归因于与朝鲜有关联的黑客组织TraderTraitor;若属实,这将是有记录以来金额最大的加密货币盗窃案。
目录
币安表示,已保全受影响资产中的约30亿美元,并拨出超过63.4亿美元的公司资金用于弥补损失。该交易所最初怀疑一名工程师的笔记本电脑遭到入侵,随后表示调查人员发现了范围更广的安全漏洞。调查期间,币安暂停了提现,并着手追回资金。
这起疑似盗窃案涉及两个问题:大型加密货币交易所持有资金的安全性,以及朝鲜如何利用网络犯罪获取外汇。联合国安理会相关调查援引的估算显示,被盗资金约占朝鲜外汇收入的一半,并相当于其武器研发成本的约40%。
TRM对币安资金转出规模的估算包括后来被冻结的资产。因此,眼下的关键在于能够追回多少资金、客户如何重新获得资产的使用权,以及攻击者仍能动用多少资金。币安承诺弥补全部损失,调查人员则继续查明攻击者如何进入其系统以及涉案人员身份。
币安内部发生了什么?
TRM称,攻击者至少准备了36小时,随后从币安的多个钱包中转移资金。此次盗窃涉及以太坊、比特币和Solana等网络。区块链是一种共享的交易数字记录;在多个网络之间转移资产,意味着调查人员可以同时追踪多条线索。
币安联席首席执行官Richard Teng表示,调查范围已超出最初对一台笔记本电脑的关注:
这并非一人所为。我们的初步调查显示,此次安全事件可能涉及一台遭入侵的笔记本电脑,但后续调查发现了其他入侵点。
Teng还表示,攻击者使用了一种机制,能够在行动过程中销毁其工具和踪迹。币安称,目前没有证据表明钱包私钥遭到泄露。私钥是用于授权加密货币转账的秘密数字凭证。该公司尚未公布完整的技术调查说明。
调查人员为何怀疑TraderTraitor
Chainalysis在资金流向中发现一条关联线索:从币安窃取的加密货币出现在区块链上,并与上个月从Bitget窃取的资金混合。研究人员也将9月发生的Bitget盗窃案归因于朝鲜黑客,该案损失估计为3.87亿美元。
TRM指出,此次攻击的准备工作和交易模式与此前被归因于朝鲜的攻击相似,包括2025年2月从Bybit窃取15亿美元的案件。Chainalysis联合创始人兼首席执行官Jonathan Levin也认定,最可能的攻击者是TraderTraitor。
据称,TraderTraitor是一个由朝鲜政府支持的组织,约于2016或2017年在一个情报机构下设立。研究人员认为,该组织与更广泛的Lazarus网络有关联。DTEX研究员Michael Barnhart称,其成员是经验丰富的金融攻击者,其中包括与APT38有关联的人员。APT38是朝鲜网络行动使用的另一个名称。
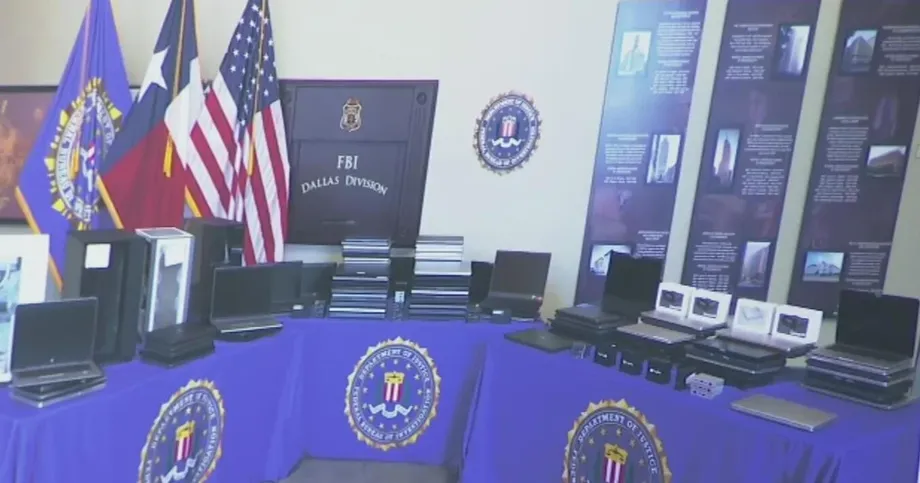
Bybit遭攻击五天后,美国联邦调查局正式将该案归因于朝鲜和TraderTraitor。目前,币安安全事件的归因依据仍是区块链情报公司的评估。币安表示,正与执法部门合作确认犯罪者身份。朝鲜否认参与加密货币盗窃。
被盗加密货币为何越来越难追回
Chainalysis称,币安的资金在短时间内经过数千笔交易,在多个钱包之间反复转移。调查人员称,相关活动约在20分钟内发生,交易模式表明,自动化程序可能协助转移了资产。
加密货币钱包是用于控制数字资产和授权交易的工具。即便公有区块链上的交易仍可查看,将被盗资金转移到许多钱包也会让追踪过程更加复杂。调查人员必须判断哪些转账属于攻击者所为,以及交易所或其他企业可能在哪里拦截资金。
速度同样重要,因为某些资产可以由发行方冻结。Chainalysis称,约3.25亿美元的被盗稳定币在约20分钟内兑换成了以太币,即以太坊网络使用的加密货币。稳定币是旨在锚定另一种资产的代币,通常锚定美元。发行方可以冻结某些稳定币,而以太币没有能够行使同等冻结权力的发行方。
TRM称,在传统交易所之外交易的中国经纪商会折价收购被盗加密货币。这类经纪商可以帮助将数字资产转换成可使用的资金。对朝鲜而言,这种转换是从成功入侵计算机系统到获得政权可用资金之间的桥梁。
被盗金额是多少?有多少资金已被保全?
TRM按照资产转移时的价格计算,币安资金转出规模约为63.6亿美元。这起事件通常被称为涉案金额约63亿美元的盗窃案,超过2025年从Bybit窃取的15亿美元的四倍。
早期估算显示,TRM和Chainalysis分别认为被冻结资金约为27亿美元和28亿美元。币安随后表示,约30亿美元已得到保全,接近最初资金转出总额的一半。该公司还表示,正积极购买加密货币代币,以作为弥补损失的举措之一。
币安最初宣布,按日本时间将于10月30日暂停充值和提现。该公司后续公告称,充值不受影响,但提现仍暂停。币安预计提现会在一两天内恢复,但未公布明确的恢复时间。
币安称,其面向美国用户的交易所未受影响。美国特勤局表示,正努力识别、冻结、追踪并追回资金;币安则称正在配合联邦调查局。涉及的资产中包括与美国公司有关的资产,例如Tether和Circle发行的稳定币。
除技术层面的追款工作外,客户还面临法律问题。伦敦Edwin Coe律师事务所律师Daniel Tunkel表示,客户的追偿权取决于合同承诺,以及若币安未能履行承诺,客户可以在哪里起诉。币安承诺弥补损失,意味着眼下的财务负担由该公司承担。
全球加密货币损失中,朝鲜所占比例不断上升
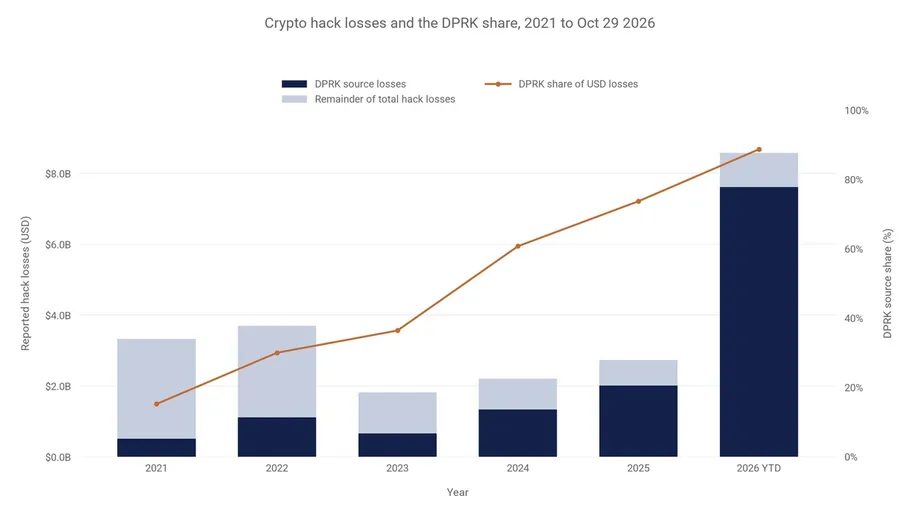
Chainalysis估计,朝鲜黑客2025年窃取了20.2亿美元,高于2024年的13.4亿美元,增幅约为51%。仅Bybit一案的损失就约占2025年总额的四分之三。
Chainalysis估计,2026年朝鲜黑客占全球已报告加密货币黑客攻击损失的89%,高于2021年的15%。TRM对2026年的估算为85%;若不计入币安事件,这一比例将降至45%。因此,币安事件在年度数据大幅攀升中占了很大比重。
Chainalysis还估计,朝鲜疑似攻击的平均损失从2021年的5065万美元升至2026年的1.8565亿美元。计算后可见,增幅约为3.7倍,表明单起事件造成的财务损失大幅增加。
Chainalysis相关数据显示,2021年1月至2026年10月29日期间,全球损失为223.4亿美元,与朝鲜有关的损失为132.4亿美元,约占59%。该公司另一组统计数据分别为220.34亿美元和130.24亿美元,占比也约为59%。
TRM估计,自2017年以来朝鲜发动了100起攻击,窃取金额达128亿美元,其中2026年为74亿美元。Barnhart估算累计盗窃金额约为135亿美元。这些估算涵盖的时期和事件范围不同,因此理解总额时必须留意其注明的时间范围。
这些资金对平壤为何重要
联合国安理会专家小组的调查认定,2017年至2023年间有58起针对加密货币公司的攻击疑似由朝鲜发动,损失约30亿美元。此后攻击规模不断扩大,如今单起疑似币安事件的金额就已超过此前的总额。
朝鲜面临广泛的国际制裁,贸易和金融渠道受到限制。加密货币盗窃为其提供了一条常规出口之外的外汇来源。联合国专家小组相关估算显示,黑客所得约占朝鲜外汇收入的一半;被盗资金则据估计可覆盖其武器研发成本的约40%。
有人将币安这起63亿美元的盗窃案与朝鲜国民总收入的约五分之一相比较。国民总收入指一国居民和企业一年内获得的收入。这一对比说明,如此规模的盗窃案影响远不止交易所客户。
长期以来,朝鲜一直被指控通过其他非法活动赚取外汇,包括上世纪90年代伪造精细的100美元钞票,以及本世纪初生产和贩运冰毒。网络行动为该政权提供了一种通过计算机网络攻击海外企业的途径。
攻击背后多年的训练
据报道,朝鲜会挑选数学和科学能力较强的儿童,进行为期三至五年的网络战训练。表现出潜力的学生随后进入专业大学项目深造,从而持续培养具备技术训练的人员。
朝鲜人权委员会介绍,平壤的牡丹峰大学设有为期五年的课程,内容涵盖军事研究、黑客技术和密码分析。密码分析是指研究如何破解代码或攻破旨在保护信息机密性的系统。据称,一些精英行动人员还会前往中国和俄罗斯接受进一步训练。
韩国前国防部副部长申范澈(Shin Beom-chul)称,朝鲜黑客攻击性强、技术娴熟,受训目的是为政权开展外汇行动。国家支持为这些团队提供了持续支援,也让他们能够避开许多其他犯罪者所面临的国内起诉风险。
虚假招聘可能成为入侵突破口
TraderTraitor的手段通常从针对人员入手,而非直接攻击加密货币钱包。该组织会通过虚假招聘、所谓商业合作以及伪装成工作必需软件的恶意程序,针对开发人员和信息技术人员下手。
联邦调查局、网络安全和基础设施安全局以及美国财政部2022年联合发布的警告,介绍了针对加密货币企业的恶意软件和欺骗手段。Barnhart称,在虚假的求职面试中,申请者会被说服下载恶意软件,导致登录凭证和敏感信息暴露。
安全专家将这类手段称为社会工程,即诱使他人采取有利于攻击者的行动。一旦计算机遭到入侵,攻击者就可以利用它探查机构内部系统,并寻找转移资金所需的权限。
Nyxlab联合创始人兼首席执行官Kok Tin Gan推测,币安攻击可能涉及一项签名授权,使某个代币获得对联网钱包持续且广泛的访问权限。在币安调查完整事件经过期间,这仍只是他的推测。
从索尼到币安:攻击行动不断扩大
朝鲜的网络行动既包括政治破坏,也包括金融盗窃。2014年索尼影业遭攻击,普遍被视为对一部描写刺杀金正恩阴谋的喜剧电影所作的报复。此后的事件显示,朝鲜的攻击目标逐渐转向持有大量加密货币的对象。
- 2014年:索尼影业遭黑客攻击,使朝鲜网络行动受到全球关注。
- 2022年:Lazarus组织被指与Ronin Network约6.2亿美元的失窃案有关。Ronin Network为一款区块链游戏提供支持。
- 2024年:TraderTraitor被认定对从日本交易所DMM Bitcoin窃取3.08亿美元负责。
- 2025年2月:Bybit损失约15亿美元,美国联邦调查局将此次攻击归因于朝鲜。
- 2026年4月:分析人士将分别从Drift和KelpDAO窃取2.85亿美元和2.92亿美元的案件归因于朝鲜黑客。
- 2026年9月:Bitget损失约3.87亿美元,研究人员认为这起盗窃案与同一网络有关。
- 2026年10月29日:约63.6亿美元从币安在10条区块链上的钱包中转出。
Drift和KelpDAO属于去中心化金融,通常简称DeFi;这类系统通过在区块链上运行的软件执行金融交易。因此,攻击目标已从传统交易所扩展到通过自动化程序持有或转移资金的系统。
人工智能可能加快这些行动的部分环节。网络安全公司StealthMole首席技术官Simon Choi警告称,人工智能有助于攻击者发现安全漏洞并自动发动攻击。调查人员还在币安资金转移过程中发现自动化迹象,而该公司的技术调查仍在进行。
要点
- TRM估计,2026年10月29日约63.6亿美元从币安钱包中转出,大部分在约20分钟内完成。
- TRM和Chainalysis将这起疑似盗窃案与朝鲜的TraderTraitor组织联系起来。
- 币安表示,约30亿美元已得到保全,并拨出超过63.4亿美元用于弥补损失。
- Chainalysis估计,2026年朝鲜占全球已报告加密货币黑客攻击损失的89%。
- 调查人员正调查涉及多个入侵点的安全漏洞,币安尚未公布完整的技术调查结果。
- 加密货币盗窃提供的外汇据估计有助于资助朝鲜武器项目。