恶意软件激增推动防御转向提前干预
新加坡计划于2027年推出国家级保护性域名服务,在加强网络防御之际,阻止设备连接已知恶意域名。此前,四家主要电信运营商均遭到攻击。该措施是新加坡《2026年网络安全战略》的一部分。该战略于2026年10月13日在滨海湾金沙会展中心举行的新加坡国际网络周上发布。
目录
新加坡网络安全局(CSA)公布的数据反映出挑战的规模。该局发布的《新加坡网络安全态势报告》记录显示,2025年检测到284,300台感染恶意软件的计算机系统,2024年为117,300台。这增加了167,000台,增幅约为142%。这些数字统计的是检测到的受感染系统,并非受害者人数或成功攻击次数。
高级部长兼国家安全统筹部长、内政部长尚穆根在发布会上阐述了国家防御要实现的转变:
新加坡将力求更早采取行动,以国家规模采取行动,并以威胁发展的速度采取行动。这一转变是新加坡《2026年网络安全战略》的重要组成部分,我们今天正式发布这一战略。
这是新加坡第三份国家网络安全战略,此前两份分别于2016年和2021年发布。相关举措将在未来五年内陆续推出,涵盖对重要基础设施的持续监控、对企业和个人的保护、人工智能能力建设,以及针对量子计算风险的准备工作。
该战略还将技术投资与专业标准建设相结合。自愿参加的网络安全认证试点计划定于2027年第二季度启动,这体现出一项判断:更快速的工具仍需要专业人员评估证据、权衡商业风险并决定应对方式。
四大支柱将保护范围扩展至重要服务之外
该战略提出四大支柱:保护关键基础设施、保障更广泛的网络空间安全、加强人工智能和量子技术能力,以及通过全球伙伴关系提升韧性。另有两项配套重点,分别关注网络安全生态系统和人才队伍。
在关键基础设施方面,重点是主动防范复杂入侵。关键信息基础设施是指提供电力、电信等重要服务所需的计算机系统。一旦这些系统遭到破坏,影响可能远远超出其所有者,波及民众和企业。
保障更广泛网络空间安全这一支柱,将各类组织、企业和个人纳入同一项国家行动。该支柱要求从系统设计阶段就纳入安全保障,加强治理,并更广泛地采用基本防护措施。国家层面拦截恶意域名,是这一整体思路的具体体现之一。
其余支柱聚焦于新加坡仅靠保护基础设施无法应对的技术和合作关系。人工智能为攻击和防御系统带来新方式,而量子计算的进步可能威胁现有加密技术。国际伙伴关系旨在维护开放、安全且可互操作的数字环境,同时提升新加坡抵御攻击的能力。
两项配套重点则让研究、创新、创业、产业合作和专业发展与实际防御工作并重。政府仍发挥核心作用,但该战略也明确指出,技术供应商、研究人员、企业、网络安全专业人士和个人均负有责任。
电信运营商遭攻击凸显跨组织防御的重要性
该战略发布之前,新加坡曾遭遇UNC3886基础设施攻击,相关情况于2025年7月公开确认。之后公布的信息显示,受影响的运营商为M1、Simba Telecom、Singtel和StarHub。UNC3886被描述为一个由国家支持的网络间谍组织,能够在网络中持续维持访问权限,同时躲避检测。
针对事件采取的“网络卫士行动”持续了11个多月,100多名政府网络防御人员与四家运营商共同参与。该行动于2026年2月宣布,是新加坡迄今规模最大的协同网络事件响应行动。
尚穆根表示,这次行动表明,政府和业界必须共同保护彼此互联的系统:
复杂的攻击者不会把政府和电信公司视为彼此独立的对象,”他说。“他们会审视整个系统,寻找薄弱环节。我们的国家防御也必须着眼于整个系统。政府和业界必须密切合作,共同应对。
威胁并不限于新加坡。尚穆根在讲话中提到,波兰发生协同攻击,目标是30多处可再生能源设施以及一座为近50万人供热的热电厂。他还提到了韩国SK Telecom于2025年4月披露的数据泄露事件,该事件影响了近2,700万条用户记录。
这些事件体现了不同类型的风险:能源服务可能遭到破坏,电信数据可能遭到窃取。但它们并不能证明涉事攻击者或攻击手法相同。新加坡的应对方式是将针对重要服务的持续攻击纳入准备范围,而不是把每次入侵都视为单个组织面临的孤立问题。
国家指挥中心将统筹情报与响应
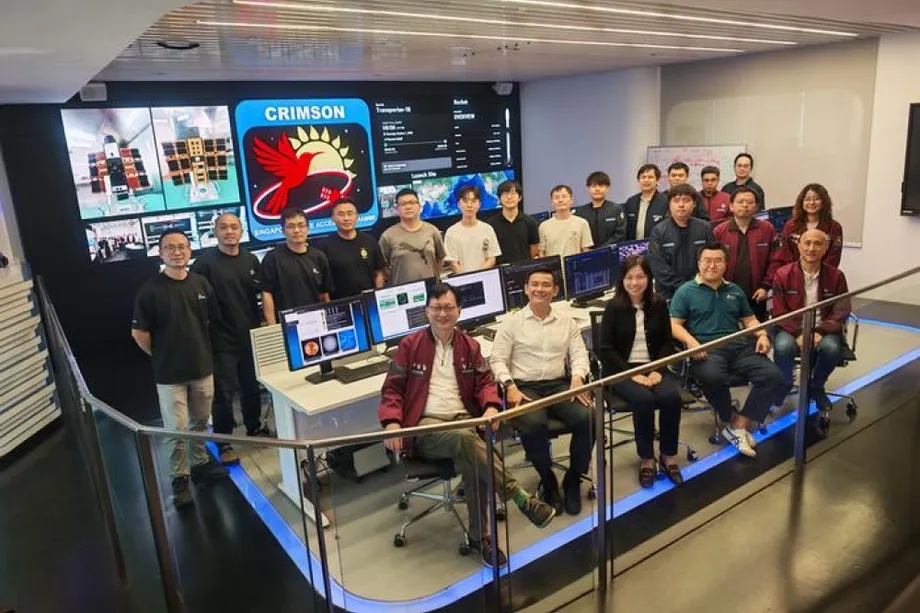
国家网络安全指挥中心(NC3)于2025年成立,是新加坡网络安全局负责国家网络防御的运营枢纽。新战略将该中心的职能扩展至五个方面,把国家层面的威胁态势与监控、防范和协同响应连接起来。
首先,NC3将汇总政府机构、关键基础设施所有者、网络安全公司及国际伙伴提供的威胁情报。汇集这些信息,有助于防御人员识别出现在不同网络上、看似无关的活动实际上可能属于一场更大规模的攻击行动。
其次,该中心将运营国家级保护性域名服务。第三,加强攻击面管理,帮助基础设施所有者识别暴露于互联网的系统,并优先处理严重程度高、刚刚发现或已被利用的漏洞。攻击面是入侵者可能借以进入系统的一组系统和访问入口。
第四,部分基础设施所有者将获得专门的威胁情报,以及由国防部战略信息通信技术中心开发的专有检测系统。该中心正与新加坡网络安全局合作部署这些系统,并将检测结果接入NC3,由NC3向防御人员发出恶意网络活动警报。
第五,人工智能辅助运营系统将用于跟踪事件、协助评估并帮助规划后续行动。这些职能旨在缩短从发现可疑活动到协调国家层面响应之间的时间,但不能取代基础设施所有者维护并保护自身系统的责任。
域名拦截如何运作,相关决定如何提出异议
域名服务会将网站地址转换为连接所需的网络地址。保护性域名服务会将用户请求的域名与已知恶意目的地进行比对,并可在用户访问钓鱼页面或恶意软件网站之前阻断连接。
新加坡计划推出的服务将依据《在线犯罪危害法》运行。该法于2024年生效,允许发布指令,要求删除或阻止访问涉嫌用于特定犯罪活动的内容,包括诈骗和恶意网络活动。
新加坡网络安全局表示,拦截决定将经过评估和验证,以减少误报,即将合法域名错误识别为恶意域名。受影响的个人和组织可以通过该法现有程序申请复议并提出上诉。这些保障措施十分重要,因为错误拦截可能导致用户无法访问合法企业或服务。
2022年,新加坡反勒索软件工作组建议设立国家级保护服务,以便在威胁触及用户之前提供防护。海外也有类似服务。Trellix高管内维尔·文森特称,英国2022年拦截了针对42万个域名的110亿次DNS请求,澳大利亚2022至2023年拦截了逾6,700万次恶意域名请求。
这些数字统计的是请求次数,而非受到保护的独立人数或被阻止的攻击次数;所涉服务和统计时段也各不相同。它们反映的是潜在运营规模,并不能预测新加坡的成效。已公布的推出目标为2027年,但尚未明确具体上线日期和详细绩效目标。
人工智能防御将整合现有模型并确保接入安全
新加坡计划逐步在国家网络防御行动中部署人工智能,包括用于NC3和GovTech旗下政府网络安全运营中心。新加坡网络安全局现已拥有一些工具,可自动发现并绘制暴露资产及漏洞的分布图,并协助专家测试网络应用程序中的复杂弱点。GovTech则利用人工智能代理加快漏洞发现和安全测试。
政府无意为每项任务单独开发人工智能模型,而是将投资于人工智能工具链工程,即用于将模型安全连接至工具、数据和运营工作流程的软件及控制措施。此举旨在让防御人员评估现有模型、选择合适的模型,并在必要时更换模型。
尚穆根描述了新加坡希望发展的能力:
我们真正需要的,是评估现有最佳模型并根据自身需求加以调整的能力。
该战略也关注这项技术本身带来的风险。人工智能可以帮助攻击者发现漏洞并加快行动,而通过连接工具执行操作的代理,也可能遭到操纵,在未经许可的情况下访问信息或执行任务。尚穆根提到,澳大利亚前一个月披露了一起事件,其中一个人工智能代理未经授权访问了政府门户网站上的数据。
量子技术准备工作是技术支柱中的另一项内容。足够先进的量子计算机可能破解当今使用的某些加密方法,因此需要逐步转向抗量子系统。该战略承诺开展准备工作并推动迁移,但已公布的信息尚未列出完整的国家迁移时间表。
人才调查强调判断力与技术能力同样重要
《打造面向人工智能时代的新加坡网络安全人才队伍》报告于10月13日发布。报告将商业判断力列为未来三年各专业层级最需要的能力,其次是技术知识,再其次是发现并应对涉及人工智能的威胁的能力。
Blackbox Research受新加坡网络安全局委托,于2026年8月至9月开展调查。调查覆盖政府机构、基础设施所有者、网络安全服务公司及其他使用人工智能的私营组织。不同报告对样本的描述不一,有的称调查涵盖1,000家组织,有的称涵盖1,000名从业人员和受访者,因此不应将调查结果视为对新加坡所有雇主或专业人士的普查。
受访者中,81%表示其所在组织已经使用带有人工智能功能的网络安全工具。约92%预计未来一年需要掌握新技能,四分之三担心目前的部分技能可能变得不再重要。
对于准备进入这一行业的人士,受访者将网络安全基础知识列为首要能力,占65%;将核验并质疑人工智能生成结果的能力列为第二,占57%;将实际技术经验列为第三,占51%。这些数据进一步印证了报告的结论:自动化并不意味着可以不再进行人工判断。
安全运营分析师越来越需要调查自动化工具的发现结果、判断严重程度并统筹应对,而不只是处理警报。漏洞评估和渗透测试岗位也需要具备相关技能,以测试人工智能系统是否可能遭到操纵,或其安全防护是否可能被绕过。预计中级和高级专业人员的需求将上升,而初级岗位也将承担更多由人工智能辅助的复杂工作。
认证试点将检验统一的专业标准
新加坡网络安全人才规模从2016年的4,000人增至2025年的逾10,000人,增幅超过150%。新的网络安全专业人员认证框架旨在为雇主提供更一致的方式,以评估不断扩大的专业人才群体。
新加坡网络安全局正与资讯通信媒体发展局及SkillsFuture Singapore合作制定国家网络安全能力框架。该框架将界定不同岗位和熟练程度所需的知识、技能和能力。认证将依据共同标准评估专业人士,同时考虑其经验、实践能力和职业道德,以及学历资质。
2024至2025年,安永受新加坡网络安全局委托开展的一项研究发现,专业人士难以明确岗位和职业发展所需的技能。现有认证也无法全面评估技术知识、经验和职业道德。
数字发展及新闻高级政务部长陈杰豪解释了这一新举措的目的:
“我们并不是要再设一层证书。我们希望建立一个框架,让雇主更有信心,让专业人士获得更多认可,并为整个行业建立更有力的共同标准。”陈杰豪说。
新加坡网络安全局计划于2026年底前设立三个监督机构。该局将与信息安全专业人士协会共同成立专业办公室,负责评估、上诉、续期及公开名册管理。一个由政府、业界和学术界代表组成的委员会将监督标准制定并批准专业称号。技术委员会则将审查评估标准、作品集和面试。
自愿认证试点计划将于2027年第二季度起实施,为期两年,初期覆盖部分政府机构和网络安全服务提供商,涉及安全运营、漏洞评估和渗透测试领域。试点期间免收申请费。资格条件、评估和申请详情预计于2027年3月公布。
伙伴关系将共享信息转化为实际准备能力
国际合作支柱旨在人工智能、半导体和电信领域竞争日益加剧之际,推动务实合作。在新加坡国际网络周期间,相关活动包括新加坡网络安全局与谷歌围绕智能体人工智能网络情景开展的联合演练、面向东盟及亚太地区官员的前沿人工智能治理研讨会,以及Cloudflare为关键基础设施运营商提供的培训。
新加坡网络安全局首席执行官方惠娟表示,合作必须转化为共同行动的能力:
“对我们而言,合作不能止于认同原则,还必须转化为关键时刻能够共同行动的能力。”她指出。
接下来的重要节点涵盖运营防护和专业人才发展:
- 2025年7月:新加坡公开披露针对关键基础设施的UNC3886威胁。
- 2026年2月:在持续11个多月的应对行动结束后,“网络卫士行动”正式公布。
- 2026年10月13日:新加坡发布第三份网络安全战略及新的人才举措。
- 2026年底前:新加坡网络安全局计划设立三个认证监督机构。
- 2027年3月:公布认证资格条件、评估和申请详情。
- 2027年第二季度:计划启动自愿认证试点。
- 2027年期间:预计推出国家级保护性域名服务。
这些公告明确了发展方向和多个期限,但未提供完整的实施日程、量子迁移期限,也未列出拟议域名服务的量化成效。实际检验标准在于,国家情报、拦截措施、人工智能工具和专业标准能否帮助防御人员更早发现并遏制威胁。
要点
- 检测到的恶意软件感染系统从2024年的117,300台增至2025年的284,300台,增幅约为142%。
- 计划于2027年推出国家级保护性域名服务,并设有验证、复议和上诉程序。
- NC3将汇总威胁情报、基础设施监控、检测系统及人工智能辅助响应协调。
- “网络卫士行动”有100多名政府防御人员和四家主要电信运营商参与。
- 新加坡将投资于现有人工智能模型的安全集成,并为量子计算带来的风险做好准备。
- 自愿参加且免收费用的专业认证试点计划将于2027年第二季度启动。