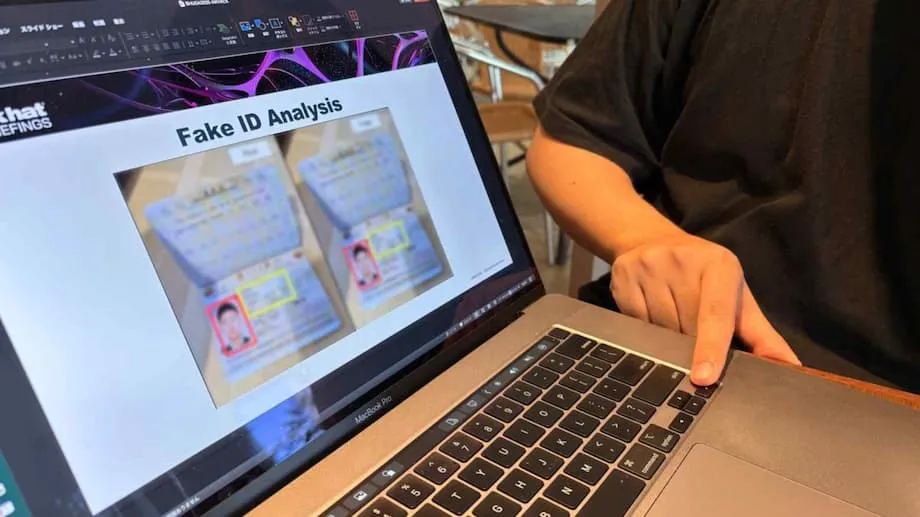
朝鲜的秘密IT人员大军:全球骗局曝光
在远程办公已成为常态的数字时代,朝鲜将全球科技就业市场变成了武器。数千名朝鲜IT专家使用虚假身份和精心编造的背景故事,渗透进美国、欧洲及其他地区的企业。他们的任务是为政权赚取外汇、规避国际制裁,并将数百万美元,有时甚至数亿美元,输送给金正恩的核武器和导弹项目。
目录
执法行动、网络安全研究和罕见的一手证词揭露了这项秘密行动,暴露出一个将网络犯罪、身份盗窃和国家支持的间谍活动结合起来的复杂网络。这一骗局的规模和胆大妄为令业内人士和政府官员震惊,也引发了关于全球数字劳动力安全的紧迫疑问。
骗局如何运作:假证件、笔记本电脑农场和全球欺骗
朝鲜行动的核心策略简单却有效:冒充其他国家的熟练IT专业人员,以获得外国公司的远程工作岗位。为此,朝鲜人员综合使用盗来的和伪造的身份、人工智能生成的文件以及数字伪装。他们打造令人信服的领英和GitHub个人资料,伪造学历记录,甚至利用深度伪造技术通过视频面试。
受聘后,这些行动人员很少在朝鲜境内工作。他们通常被派驻中国、俄罗斯和东南亚等地,这些地方的互联网限制较少,也更容易躲避监控。还有一些人在非洲或中东活动。为了进一步掩盖来源,他们使用VPN(虚拟专用网络)、远程管理工具,以及在西方充当中间人的同伙,由后者接收公司笔记本电脑、设置远程访问并处理薪资。
一种臭名昭著的手法是设立“笔记本电脑农场”——在美国或欧洲的实体场所架设数十台电脑,再由身处海外的朝鲜人员远程操控。这样一来,他们看起来就像是从当地合法地点登录,从而绕过基本的安全检查。
据美国司法部称,已有80多名美国人的身份被盗用于这些骗局,数百家公司——从科技初创企业到国防承包商——在不知情的情况下雇用了朝鲜行动人员。联邦调查局已查扣数百台电脑、数十个网络域名,以及与这些行动有关的数百万美元加密货币。
人的一面:在海外生活的朝鲜IT人员
叛逃者“金秀”等人的罕见证词揭示了这类隐秘工作的个人代价和日常现实。金秀在接受BBC采访时说,他们会用数百个假身份申请远程工作,常常同时兼任多个职位,月收入最高可达5000美元,其中85%要上交政权。他说:“我们知道这就像抢劫,但只能把它当作命运接受下来。”“这还是比我们在朝鲜时好得多。”
大多数朝鲜IT人员以团队形式工作,受到政府派驻人员的严密监视。尽管他们比国内同胞享有更多自由,也能接触西方媒体,但叛逃风险很高,一旦出事,他们本人及家人都将面临严重后果。尽管如此,选择逃离的人寥寥无几,因为他们能留下的钱——虽然只是收入的一小部分——按朝鲜的标准已足以改变生活。
为何选择远程IT工作?规避制裁的完美掩护
国际制裁,尤其是针对武器项目的制裁,已使朝鲜经济陷入困境。传统外汇来源——例如派劳工到中国工厂或俄罗斯建筑工地工作——正在枯竭。在这种情况下,远程IT工作有几项优势:
- 收入高:熟练的IT人员年收入可达30万美元,远高于在海外从事体力劳动的劳工。
- 不易引人注意:远程工作很少需要面对面会议,因此更容易隐瞒真实身份。
- 覆盖全球:互联网让朝鲜行动人员能够把目标锁定全球企业,从美国和欧洲到新西兰和阿联酋。
- 接触敏感数据:进入公司后,这些人员可以窃取知识产权、商业机密,甚至敏感的国防信息。
据联合国估算,朝鲜IT人员每年为政权带来2.5亿至6亿美元收入。这些资金通过由中间人、加密货币交易和空壳公司组成的网络洗钱,使执法部门难以追踪。
揭秘其手段:人工智能、深度伪造和社会工程
朝鲜IT行动人员不只是熟练的程序员,也是欺骗高手。网络安全研究人员发现了详细的面试脚本、伪造的简历,以及经过人工智能编辑、用于冒充西方专业人士的照片。有些人甚至付钱给欧洲或美国的真实人士“租用”身份,以部分收入为报酬,换取使用合法证件和银行账户。
微软威胁情报团队以代号“Jasper Sleet”追踪这些活动。该团队报告称,朝鲜人员利用人工智能生成虚假身份、修改求职文件中的照片,甚至在面试时改变自己的声音。协助者帮助他们绕过就业核查、接收设备并设置远程访问。躲避防御的手段包括使用VPN、虚拟专用服务器和远程管理工具来掩盖真实位置。
Ally Security的招聘经理罗布·亨利谈到识别这些假身份的难处时说:“一开始,对有些人来说,这有点像玩游戏,像是在分辨谁是真的、谁是假的,但很快就变得相当烦人。”他后来要求应聘者在视频通话中展示日光,这个简单方法常常能揭穿那些身处错误时区的人。
从美国转向欧洲:目标变化与手法演进
随着美国企业和执法部门提高警惕,朝鲜行动人员将目标转向欧洲,那里的招聘流程和身份核查往往不那么严格。谷歌威胁情报团队和其他网络安全专家警告称,欧洲科技公司如今已成为重点目标,尤其是采用“自带设备”(BYOD)政策、招聘流程快速的企业。
在这类环境中,朝鲜人员可以伪装成普通远程员工,使用自己的设备访问公司系统。进入公司后,他们可能窃取数据、威胁泄露敏感信息,或在被解雇时索要加密货币。人工智能生成的身份和深度伪造技术让识别更加困难,因为简历前后不一致或英语水平欠佳等传统警讯,越来越容易被技术掩盖。
西方协助者的角色:助力者与中间人
朝鲜的IT人员计划高度依赖西方的协助者网络。这些人有时并不知情,有时则明知而为,通过以下方式提供关键支持:
- 接收公司笔记本电脑并设置远程访问
- 开设银行账户和空壳公司以接收薪资
- 提供假护照、当地电话号码和推荐人
- 指导行动人员了解文化习惯和求职策略
已有数名美国人因经营“笔记本电脑农场”或充当资金中间人而遭起诉。在一起案件中,一名美国公民被控在家中经营笔记本电脑农场,让朝鲜人员控制数十台电脑并洗白薪资。另有一些人因协助窃取和转移加密货币而被起诉,司法部查扣了数百万美元。
尽管当局持续打击,这项行动规模庞大且适应性强,许多协助者仍在活动,也有新人通过社交媒体和网络论坛招募而来。
不止薪资:间谍活动、数据窃取与网络犯罪
朝鲜IT人员计划的主要目标虽是赚取外汇,但风险远不止薪资损失。进入公司后,这些行动人员可以:
- 窃取知识产权和商业机密
- 获取国防承包商的敏感数据,包括受出口管制的信息
- 植入恶意软件,为未来的勒索软件攻击或间谍行动做准备
- 收集内部信息,供臭名昭著的朝鲜黑客组织“拉撒路集团”等使用
在多起有据可查的案件中,朝鲜IT人员利用职务权限窃取加密货币、勒索雇主,或协助实施更大规模的网络攻击。据认为,仅拉撒路集团自2007年以来就窃取了超过30亿美元的加密货币,其中包括2025年创纪录的15亿美元盗窃案。
企业如何保护自己:经验与建议
朝鲜IT人员骗局暴露了企业招聘和管理远程员工方式中的严重漏洞。专家建议采取多层防御措施:
- 加强审查:核实数字足迹、检查推荐人,并通过视频通话确认身份。
- 监控异常:留意可疑IP地址、多人共用的电话号码,以及远程管理工具的使用情况。
- 降低自带设备风险:落实终端安全措施,限制个人设备的访问权限,并对敏感系统进行网络分段。
- 培训员工:培训人力资源和IT团队识别警讯,并协调开展身份核验。
- 迅速应对:如发现朝鲜IT人员,应将应对工作限制在可信赖的小组内,分析其与协作者的关联,并为执法部门保全证据。
当局还提醒企业警惕报价异常低的合同、要求以加密货币付款的情况,以及回避视频面试或提供不一致材料的求职者。
更大的背景:制裁、网络战与全球应对
朝鲜利用海外IT人员,是其规避制裁、资助武器项目整体战略的一部分。据联合国称,网络攻击如今贡献了朝鲜约一半的外汇收入,以及大规模杀伤性武器资金的40%。该政权的适应能力——从体力劳动转向高科技远程工作,从美国转向欧洲——凸显了国际监管机构面临的挑战。
美国、日本、韩国和欧洲各国政府已发布警告、加强执法,并起诉外国协助者和本国合作者。自由职业平台和科技公司被敦促加强身份核验,并监控可疑活动。然而,正如一位专家所指出的:“朝鲜试图渗透西方企业以牟利和从事间谍活动的行动将继续下去。打击行动会扰乱其运作,但预计朝鲜会随之调整。”
概要
- 朝鲜派遣数千名IT人员到海外,利用虚假身份渗透企业,为政权赚取外汇。
- 这些行动人员借助人工智能、深度伪造和复杂的社会工程手段,冒充合法的远程员工,常有西方协助者帮忙。
- 进入企业后,他们可以窃取数据和知识产权,甚至协助网络攻击;薪资和盗取的资金则被输送回朝鲜武器项目。
- 美国及其他国家的执法部门已查扣数百万美元资产、起诉协助者,并警告企业加强招聘和网络安全措施。
- 随着执法力度加大,这项行动的重点已从美国转向欧洲;各地企业都被敦促保持警惕,防范这一不断演变的威胁。